Search: #服务端

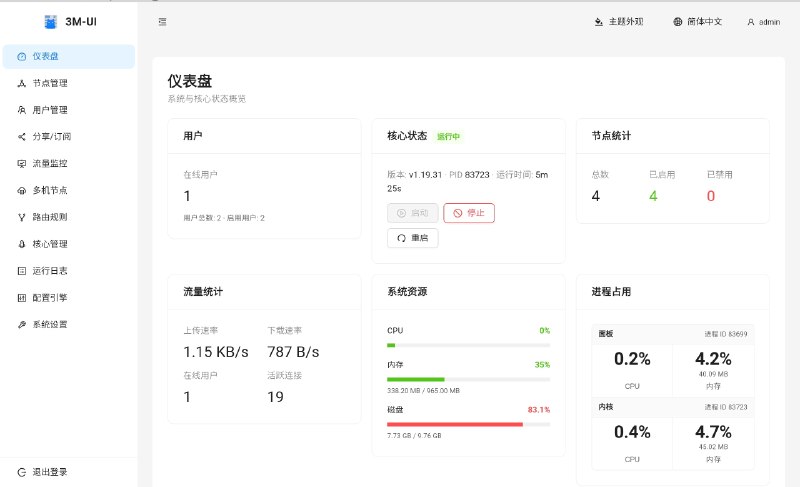
  1. 3m-ui:Mihomo 服务端 Web 管理面板mihomo 文档大总管 jifu 出品• 面向 Linux VPS 的自托管面板,统一管理 Mihomo Listener、用户、流量与运行状态,生成并校验配置后应用到内核 • 协议注册表驱动多节点:VLESS / VMess / Trojan / Shadowsocks / Hysteria2 / TUIC 等,支持 Reality、TLS、等一键创建与批量证书应用 • 用户侧订阅一站导出:Clash / Mihomo YAML、v2ray Base64、sing-box JSON,HTML 订阅页与 UA 自动识别;可选流量限额、到期、IP/HWID 限制 • 提供安装 / 更新脚本与多架构 Release;面板 HTTPS(ACME)与多语言、桌面/手机布局

    3m-ui:Mihomo 服务端 Web 管理面板

    mihomo 文档大总管 jifu 出品

    • 面向 Linux VPS 的自托管面板,统一管理 Mihomo Listener、用户、流量与运行状态,生成并校验配置后应用到内核

    • 协议注册表驱动多节点:VLESS / VMess / Trojan / Shadowsocks / Hysteria2 / TUIC 等,支持 Reality、TLS、等一键创建与批量证书应用

    • 用户侧订阅一站导出:Clash / Mihomo YAML、v2ray Base64、sing-box JSON,HTML 订阅页与 UA 自动识别;可选流量限额、到期、IP/HWID 限制

    • 提供安装 / 更新脚本与多架构 Release;面板 HTTPS(ACME)与多语言、桌面/手机布局

    https://github.com/kazeyukiro/3m-ui
    合集 群组 恰饭 联系推广
    #mihomo #面板 #代理 #服务端

    • 🥰7
    • ❤️1
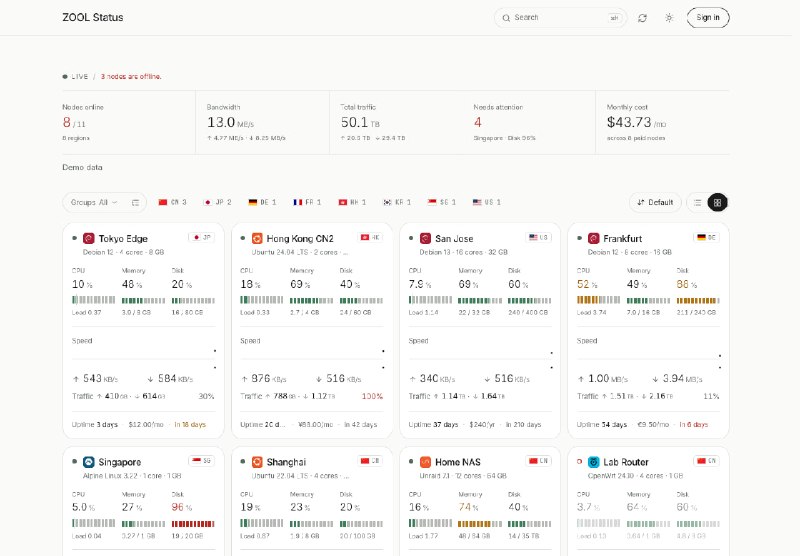
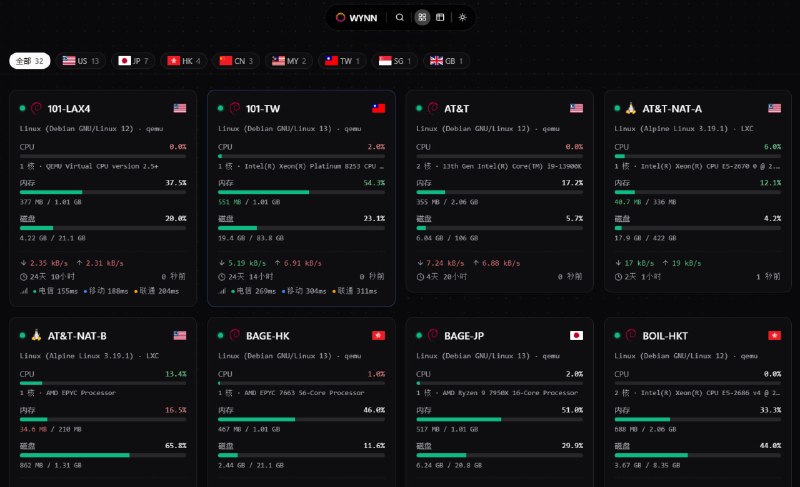
  2. ZOOL Theme: 面向 Komari 与 哪吒监控的高质感状态页主题• 首页聚合在线节点、带宽、流量、月度成本等关键指标,支持卡片与台账两种视图,适合日常巡检• 对离线、上报延迟、从未上报等状态做了细致区分,节点详情页提供实时指标、历史与延迟图表• 支持浅色、深色、多语言与移动端适配,前端资源本地分发,约 125 KB JavaScript,兼顾隐私与加载效率

    ZOOL Theme: 面向 Komari 与 哪吒监控的高质感状态页主题

    • 首页聚合在线节点、带宽、流量、月度成本等关键指标,支持卡片与台账两种视图,适合日常巡检

    • 对离线、上报延迟、从未上报等状态做了细致区分,节点详情页提供实时指标、历史与延迟图表

    • 支持浅色、深色、多语言与移动端适配,前端资源本地分发,约 125 KB JavaScript,兼顾隐私与加载效率

    https://github.com/foru17/zool-theme

    合集 群组 恰饭 联系推广

    #状态页 #服务器监控 #哪吒监控 #Komari #自托管 #开源主题

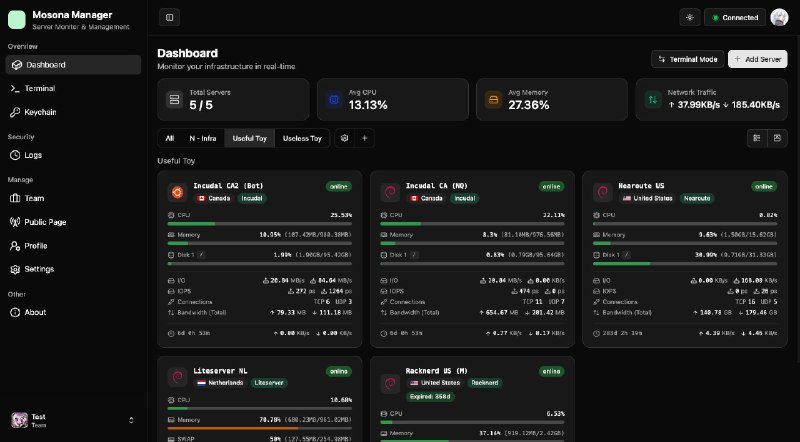
  3. Mosona Manager: 一款更优雅的 探针 + 跳板机 + 团队权限控制 + 公开状态页 ALL IN ONE• 集成项目管理、用户权限控制与 Web 控制台,适合多项目、多成员协作• 支持基于 SSH 的远程终端管理,以及 Agent 和无 Agent 两种连接模式,部署灵活• 提供实时监控、通知告警、操作日志审计和公共状态页面,并开放 RESTful API 便于集成

    Mosona Manager: 一款更优雅的 探针 + 跳板机 + 团队权限控制 + 公开状态页 ALL IN ONE

    • 集成项目管理、用户权限控制与 Web 控制台,适合多项目、多成员协作

    • 支持基于 SSH 的远程终端管理,以及 Agent 和无 Agent 两种连接模式,部署灵活

    • 提供实时监控、通知告警、操作日志审计和公共状态页面,并开放 RESTful API 便于集成

    https://github.com/mosona-labs/mosona-manager

    https://www.nodeseek.com/post-860208-1

    合集 群组 恰饭 联系推广

    #项目管理 #服务器监控 #远程运维 #SSH #Agent #RESTfulAPI #GitHub

    • ❤️4
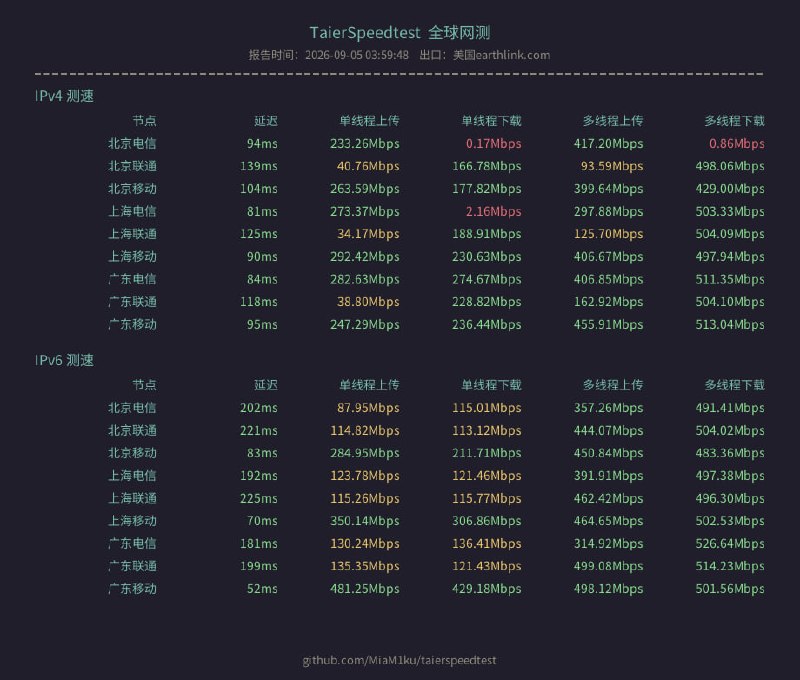
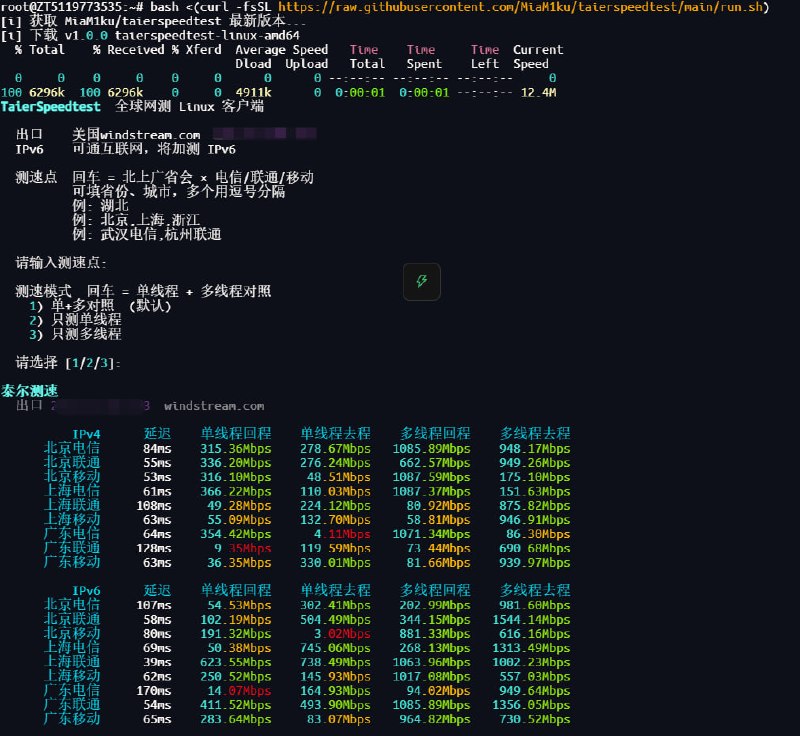
  4. TaierSpeedtest: 面向 Linux 的全球网测与泰尔测速客户端• 单个静态 Go 二进制即可运行,内嵌中文字体,适配 amd64 与 arm64 环境• 默认提供北上广省会三网节点,支持单线程与多线程对照测速,并自动补充 IPv6 测试• 测速完成后自动生成 PNG 报告并上传,方便服务器网络质量验证与社区分享

    TaierSpeedtest: 面向 Linux 的全球网测与泰尔测速客户端

    • 单个静态 Go 二进制即可运行,内嵌中文字体,适配 amd64 与 arm64 环境

    • 默认提供北上广省会三网节点,支持单线程与多线程对照测速,并自动补充 IPv6 测试

    • 测速完成后自动生成 PNG 报告并上传,方便服务器网络质量验证与社区分享

    https://github.com/MiaM1ku/taierspeedtest

    合集 群组 恰饭 联系推广

    #泰尔测速 #网络测速 #Linux #Go #IPv6 #服务器运维

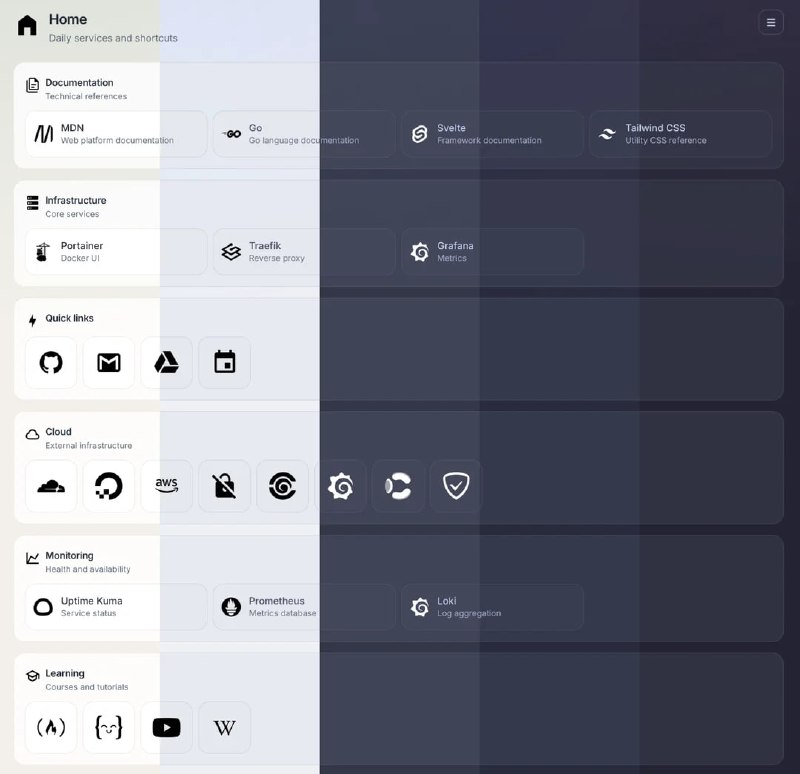
  5. DashLit: 面向家庭实验室与自托管场景的轻量级统一入口• 支持多仪表盘与公开、登录后、私有三种可见性,适合整理常用链接、内部工具和服务入口• 提供行列与瀑布流布局,支持桌面和触控拖拽编辑,同时具备导入、导出与克隆能力• 内置 URL 可用性监测与实时状态标记,支持本地账号、 OIDC 认证,采用单个 Go 二进制嵌入 Svelte 前端,部署直接高效

    DashLit: 面向家庭实验室与自托管场景的轻量级统一入口

    • 支持多仪表盘与公开、登录后、私有三种可见性,适合整理常用链接、内部工具和服务入口

    • 提供行列与瀑布流布局,支持桌面和触控拖拽编辑,同时具备导入、导出与克隆能力

    • 内置 URL 可用性监测与实时状态标记,支持本地账号、 OIDC 认证,采用单个 Go 二进制嵌入 Svelte 前端,部署直接高效

    https://github.com/codewec/dashlit

    合集 群组 恰饭 联系推广

    #自托管 #仪表盘 #家庭实验室 #服务状态 #OIDC #Docker #Go #Svelte #GitHub

    • ❤️2
  6. MaidKit: 面向桌面与移动端的纯 SSH 服务器管理工作台好像不错还支持 Tailscale • 基于 Flutter 构建,覆盖桌面与移动端,随时查看负载、打开终端、执行脚本• 集成实时监控、完整 SSH 终端、SFTP 文件管理、systemd 与 Web 服务器配置等常用运维能力• 内置加密凭证库,支持 AES-GCM、PBKDF2、生物识别解锁与加密备份,兼顾安全与易用性

    MaidKit: 面向桌面与移动端的纯 SSH 服务器管理工作台

    好像不错
    还支持 Tailscale

    • 基于 Flutter 构建,覆盖桌面与移动端,随时查看负载、打开终端、执行脚本

    • 集成实时监控、完整 SSH 终端、SFTP 文件管理、systemd 与 Web 服务器配置等常用运维能力

    • 内置加密凭证库,支持 AES-GCM、PBKDF2、生物识别解锁与加密备份,兼顾安全与易用性

    https://solsynth.dev/zh/products/maid-kit

    https://github.com/Solsynth/MaidKit

    TestFlight: https://testflight.apple.com/join/fVQB3qq5

    合集 群组 恰饭 联系推广

    #服务器运维 #SSH #跨平台 #Flutter #SFTP #Docker #Caddy #nginx MaidKit

    • ❤️6
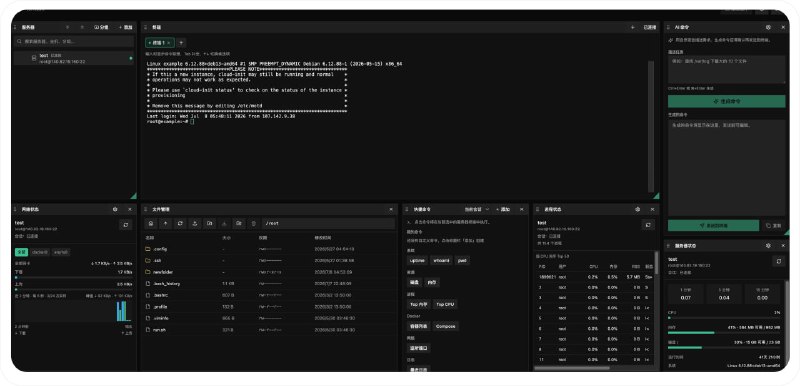
  7. TernSSH: 基于 Cloudflare Edge 的开源 SSH 工作台,在浏览器中完成服务器管理• 无客户端直连,基于 Cloudflare Edge 提供低延迟 SSH 会话入口,适合需要随时远程运维的团队• 可拖拽终端、文件与监控面板,自定义工作区布局,支持 Web Terminal、SFTP 与状态指标的统一视图• 集成 AI 命令助手与快捷命令库,用自然语言生成 Shell 指令,减少重复操作与误输风险

    TernSSH: 基于 Cloudflare Edge 的开源 SSH 工作台,在浏览器中完成服务器管理

    • 无客户端直连,基于 Cloudflare Edge 提供低延迟 SSH 会话入口,适合需要随时远程运维的团队

    • 可拖拽终端、文件与监控面板,自定义工作区布局,支持 Web Terminal、SFTP 与状态指标的统一视图

    • 集成 AI 命令助手与快捷命令库,用自然语言生成 Shell 指令,减少重复操作与误输风险

    https://github.com/HaradaKashiwa/ternssh

    合集 群组 恰饭 联系推广

    #开源软件 #远程运维 #服务器管理 #云端运维 #SSH #Cloudflare #AI

  8. Sub-Store 对接 NodeGet 服务器流量信息更新: 修复 name 匹配逻辑 改为使用 NodeGet 配置的节点名感谢 @hyruleboss Link 佬的反馈 原消息 Sub-Store 合集 服务器合集 合集 群组 恰饭 联系推广 #流量 #节点 #服务器 #探针 #NodeGet #SubStore

    小一
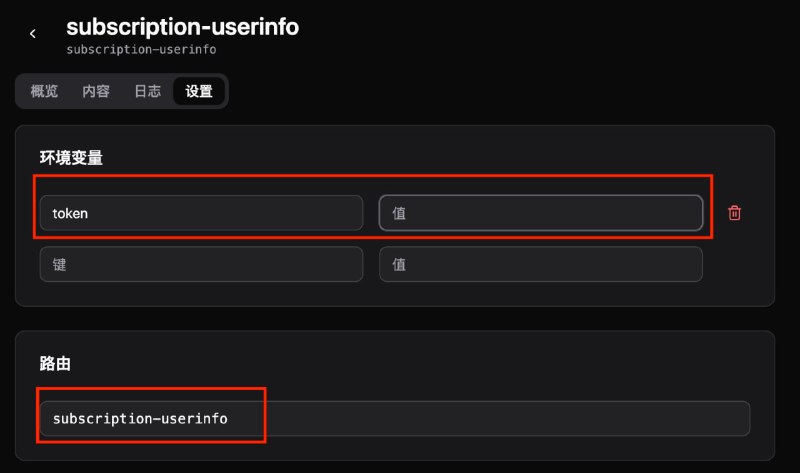
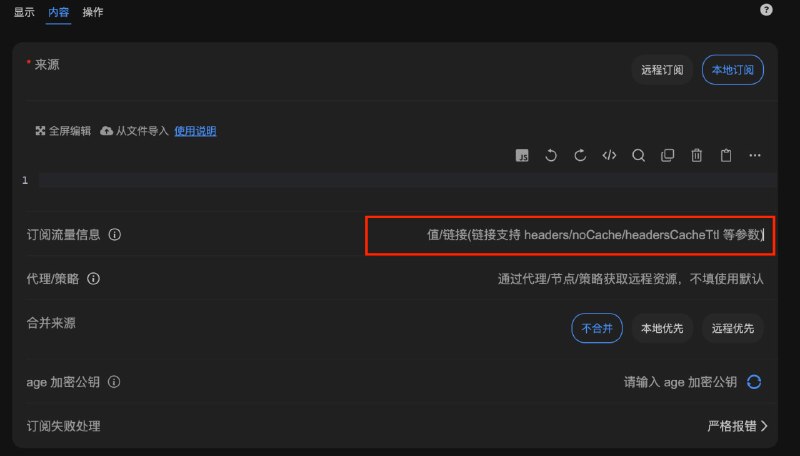
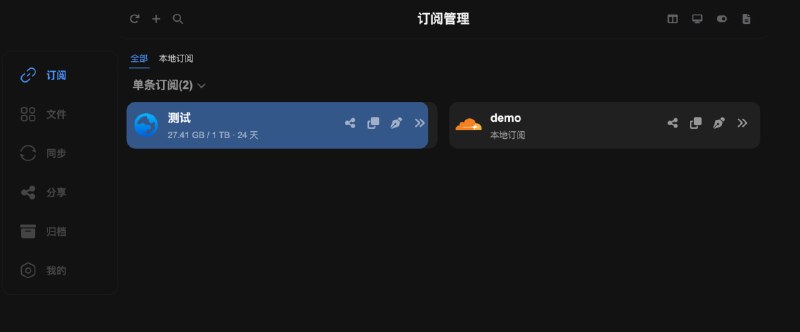
    Sub-Store 对接 NodeGet 服务器流量信息 ▎操作 创建 JS Worker, 粘贴 此文件 内容 如图 1 创建环境变量 token 和 路由 ▎使用 Sub-Store 如图 2 位置填入 URL https://{你的后端域名}/worker-route/{本worker绑定的路由}?name=服务器名&total=1099511627776&reset_day=1 total 为总流量 周期计算逻辑如下: resetDay : 每月流量重置日 或 startDate :…
    Sub-Store 对接 NodeGet 服务器流量信息

    更新: 修复 name 匹配逻辑 改为使用 NodeGet 配置的节点名

    感谢 @hyruleboss Link 佬的反馈

    原消息

    Sub-Store 合集 服务器合集 合集 群组 恰饭 联系推广

    #流量 #节点 #服务器 #探针 #NodeGet #SubStore

  9. Sub-Store 对接 NodeGet 服务器流量信息▎操作创建 JS Worker, 粘贴 此文件 内容 如图 1 创建环境变量 token 和 路由▎使用Sub-Store 如图 2 位置填入 URL

    Sub-Store 对接 NodeGet 服务器流量信息

    ▎操作

    创建 JS Worker, 粘贴 此文件 内容

    如图 1 创建环境变量 token 和 路由

    ▎使用

    Sub-Store 如图 2 位置填入 URL
    https://{你的后端域名}/worker-route/{本worker绑定的路由}?name=服务器名&total=1099511627776&reset_day=1

    total 为总流量

    周期计算逻辑如下:
    resetDay : 每月流量重置日

    startDate : 订阅开始日期
    cycleDays : 订阅重置周期(单位: 天)

    效果如图 3

    抛砖引玉 有问题自己 AI 改下吧

    Sub-Store 合集 服务器合集 合集 群组 恰饭 联系推广

    #流量 #节点 #服务器 #探针 #NodeGet #SubStore

    • ❤️2
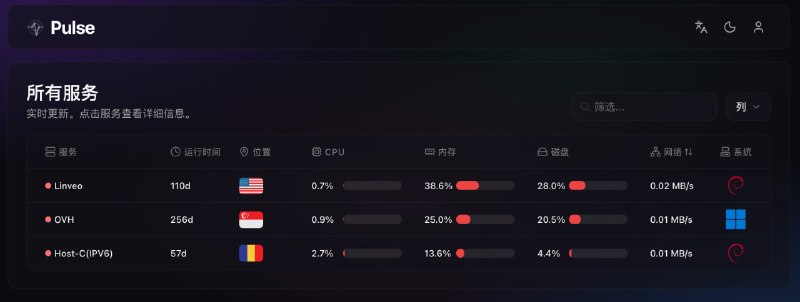
  10. Pulse: 轻量级服务器实时监控系统感谢群友 @AS9002 的分享• 实时监控 CPU、内存、磁盘、网络、TCPing 延迟等核心指标• 支持共享密钥认证、客户端一键部署和自动上报,适合多服务器集中管理• 提供 Docker 部署、IPv4/IPv6 双栈、数据备份迁移和自定义 CSS/JS 面板能力

    Pulse: 轻量级服务器实时监控系统

    感谢群友 @AS9002 的分享

    • 实时监控 CPU、内存、磁盘、网络、TCPing 延迟等核心指标

    • 支持共享密钥认证、客户端一键部署和自动上报,适合多服务器集中管理

    • 提供 Docker 部署、IPv4/IPv6 双栈、数据备份迁移和自定义 CSS/JS 面板能力

    https://github.com/xhhcn/Pulse

    合集 群组 恰饭 联系推广

    #服务器监控 #运维工具 #Docker #Linux #Go #开源项目

    • ❤️1
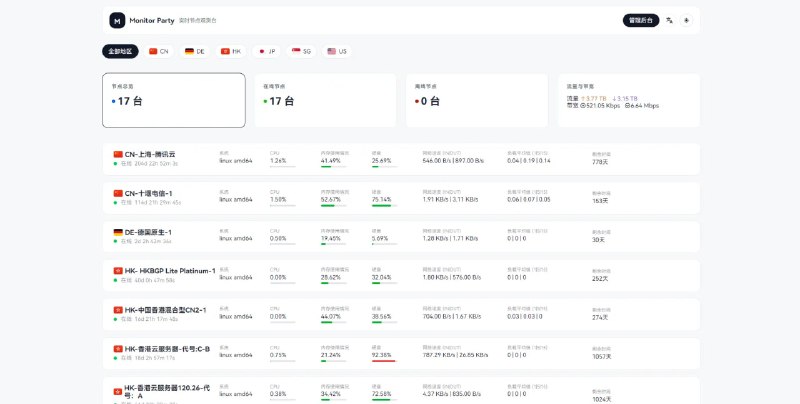
  11. Monitor Party: 轻量级 VPS / 服务器监控面板,适合自建多节点监控体系• 中心端集成公开监控面板、管理员后台、节点管理、Agent 安装命令生成与 WebSocket 实时推送• Agent 支持 Linux / Windows 多架构部署,持续上报 CPU、内存、硬盘、网络、负载和在线状态• 采用节点级 token 鉴权与 HTTPS 配置,安全性和部署效率都比较适合个人站长与运维团队

    Monitor Party: 轻量级 VPS / 服务器监控面板,适合自建多节点监控体系

    • 中心端集成公开监控面板、管理员后台、节点管理、Agent 安装命令生成与 WebSocket 实时推送

    • Agent 支持 Linux / Windows 多架构部署,持续上报 CPU、内存、硬盘、网络、负载和在线状态

    • 采用节点级 token 鉴权与 HTTPS 配置,安全性和部署效率都比较适合个人站长与运维团队

    https://github.com/dingdingpw/monitor

    合集 群组 恰饭 联系推广

    #服务器监控 #VPS #运维工具 #Go #WebSocket #GitHub

  12. NodeGet: 高自由度的下一代服务器监控与管理工具• 基于 Token 的细粒度权限体系,适合多角色协作和复杂运维场景• 通过 KV 存储、JS Worker 和模块化插件机制持续扩展能力,方便按需构建自定义探针方案• 采用 Rust、PostgreSQL 或 SQLite、WebSocket 与 JSON-RPC 技术栈,支持前后端分离和 Agent 原生多 Server 管理

    NodeGet: 高自由度的下一代服务器监控与管理工具

    • 基于 Token 的细粒度权限体系,适合多角色协作和复杂运维场景

    • 通过 KV 存储、JS Worker 和模块化插件机制持续扩展能力,方便按需构建自定义探针方案

    • 采用 Rust、PostgreSQL 或 SQLite、WebSocket 与 JSON-RPC 技术栈,支持前后端分离和 Agent 原生多 Server 管理

    https://nodeget.com

    合集 群组 恰饭 联系推广

    #服务器监控 #运维工具 #探针系统 #前后端分离 #Rust #WebSocket #JSONRPC #NodeGet

    • ❤️1
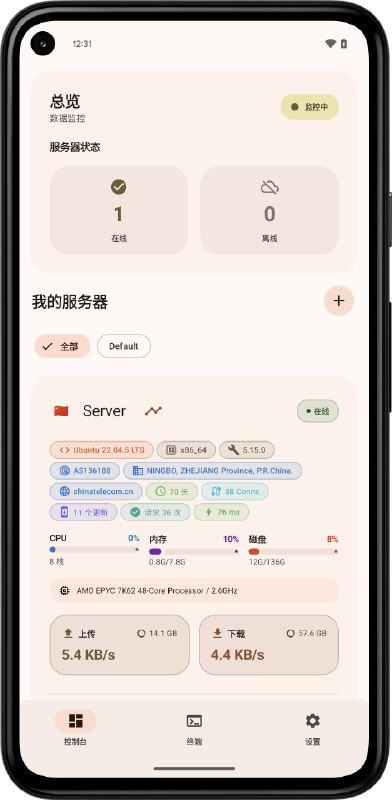
  13. Meows: 面向 Android 的 Linux 服务器监控与 SSH 运维工具• 将服务器状态整合为移动端卡片式面板,集中展示系统信息、资源占用、流量、延迟与在线状态,适合多台 Linux 主机统一巡检• 提供历史监控图表与异常告警能力,支持 CPU、内存、磁盘、网络和 TCP 连接等指标追踪,并可按主机单独设置告警阈值• 内置完整 SSH 终端与跳板机支持,兼顾移动端操作体验和生产环境访问需求,同时支持本地加密存储与 Google Drive 备份恢复

    Meows: 面向 Android 的 Linux 服务器监控与 SSH 运维工具

    • 将服务器状态整合为移动端卡片式面板,集中展示系统信息、资源占用、流量、延迟与在线状态,适合多台 Linux 主机统一巡检

    • 提供历史监控图表与异常告警能力,支持 CPU、内存、磁盘、网络和 TCP 连接等指标追踪,并可按主机单独设置告警阈值

    • 内置完整 SSH 终端与跳板机支持,兼顾移动端操作体验和生产环境访问需求,同时支持本地加密存储与 Google Drive 备份恢复

    https://play.google.com/store/apps/details?id=com.meows.android

    V2EX:
    https://www.v2ex.com/t/1197346

    #Linux #服务器监控 #SSH #Android #运维工具 #移动运维 #告警通知 #GooglePlay

    • ❤️2
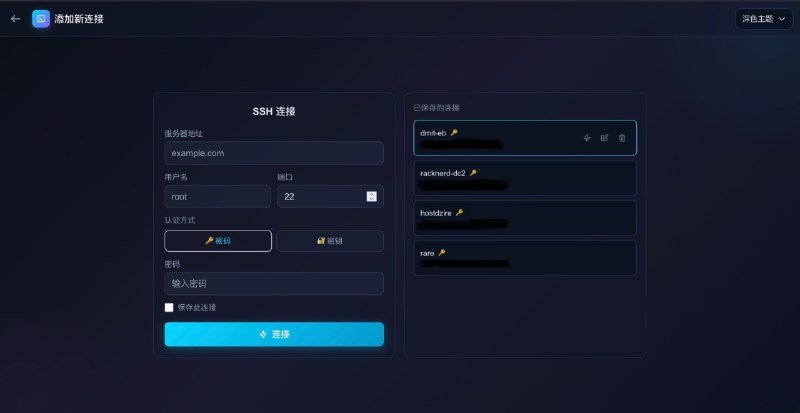
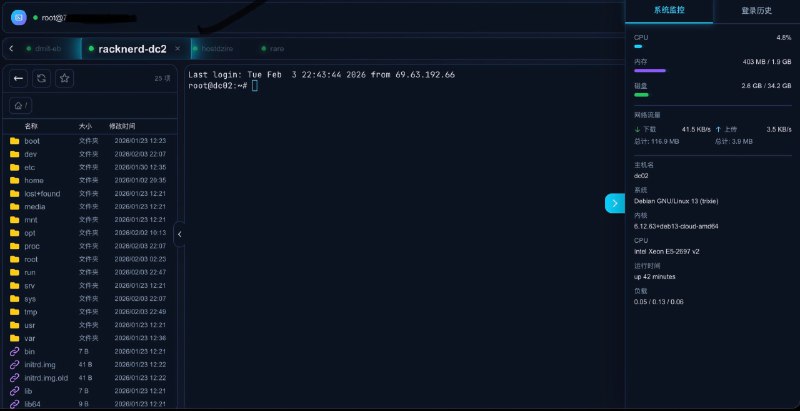
  14. Flassh: 面向运维场景的 Web SSH 一体化管理面板群友 @Jarod_yang 开发• 基于 xterm.js 提供接近原生的 Web 终端体验,支持多标签会话并在切换时保持连接状态 • 内置 SFTP 文件管理,可直接完成上传、下载、在线编辑与目录操作,减少命令行与图形工具来回切换 • 集成系统监控与登录历史审计,配合密码/私钥认证和 AES-256-GCM 凭据加密,兼顾可用性与安全性

    Flassh: 面向运维场景的 Web SSH 一体化管理面板

    群友 @Jarod_yang 开发

    • 基于 xterm.js 提供接近原生的 Web 终端体验,支持多标签会话并在切换时保持连接状态
    • 内置 SFTP 文件管理,可直接完成上传、下载、在线编辑与目录操作,减少命令行与图形工具来回切换
    • 集成系统监控与登录历史审计,配合密码/私钥认证和 AES-256-GCM 凭据加密,兼顾可用性与安全性

    https://github.com/yangjarod117/flassh

    #远程运维 #服务器管理 #文件管理 #系统监控 #WebSSH #Docker #GitHub

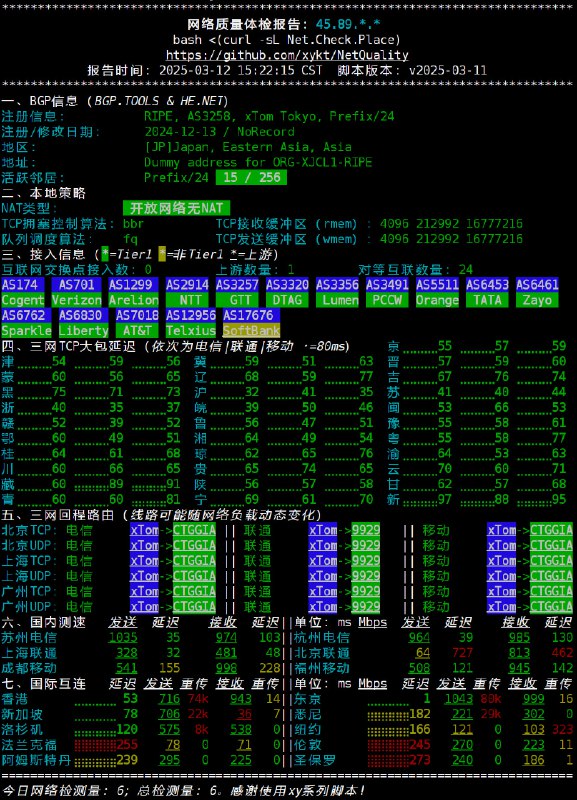
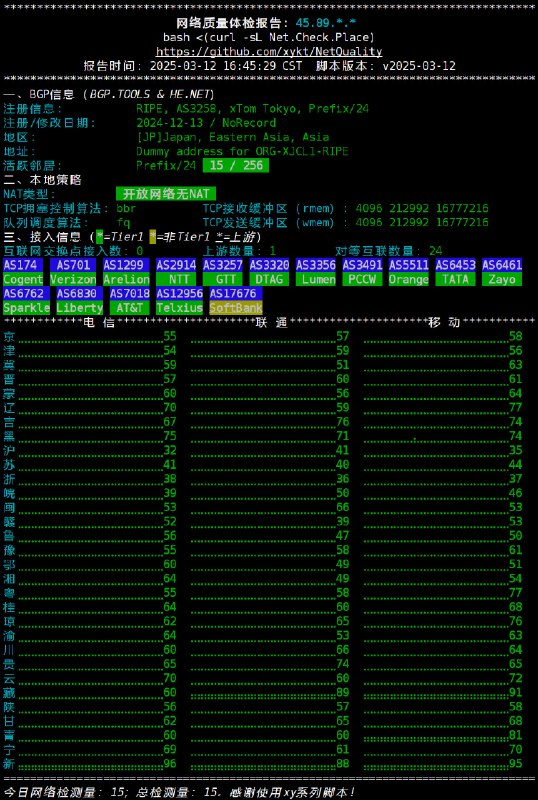
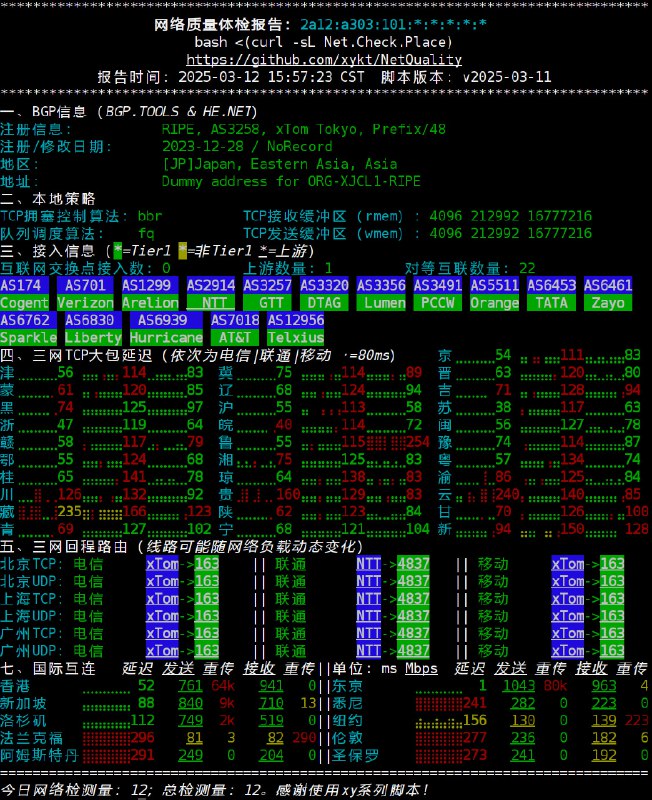
  15. NetQuality: 网络质量体检脚本- 中英文双语言支持- 支持IPv4/IPv6双栈查询- 精美排版,直观显示,多终端单屏优化展示,便于截图分享- BGP信息、本地策略、接入信息、三网TCP大包延迟、三网回程路由、国内测速、国际互连七大模块- 基础数据源自*BGP.TOOLS*及*BGP.HE.NET*数据库- 上游及接入信息直观展示- 中国大陆地区31个省/市/自治区电信/联通/移动三网回程延迟- 基于*SPEEDTEST.NET*的中国大陆(含大湾区)三网网速测试- 全球五大洲网速及延迟测试- 延迟模式、低数据模式、跳过任意章节,多种测试方式弹性选择- Json输出便于大数据分析 xykt/NetQuality 服务器合集 频道资源合集 恰饭推荐 群组 #网络质量 #检测 #脚本 #服务器

    NetQuality: 网络质量体检脚本

    - 中英文双语言支持
    - 支持IPv4/IPv6双栈查询
    - 精美排版,直观显示,多终端单屏优化展示,便于截图分享
    - BGP信息、本地策略、接入信息、三网TCP大包延迟、三网回程路由、国内测速、国际互连七大模块
    - 基础数据源自*BGP.TOOLS*及*BGP.HE.NET*数据库
    - 上游及接入信息直观展示
    - 中国大陆地区31个省/市/自治区电信/联通/移动三网回程延迟
    - 基于*SPEEDTEST.NET*的中国大陆(含大湾区)三网网速测试
    - 全球五大洲网速及延迟测试
    - 延迟模式、低数据模式、跳过任意章节,多种测试方式弹性选择
    - Json输出便于大数据分析


    xykt/NetQuality

    服务器合集 频道资源合集 恰饭推荐 群组

    #网络质量 #检测 #脚本 #服务器

    • ❤️8
  16. 用 darkstat 统计 VPS 上的流量能看到在本VPS上, 还有指定IP上, 分别用到了什么端口(包括TCP UDP), 以及分别跑了多少流量.

    用 darkstat 统计 VPS 上的流量

    能看到在本VPS上, 还有指定IP上, 分别用到了什么端口(包括TCP UDP), 以及分别跑了多少流量.


    https://zelikk.blogspot.com/2025/02/darkstat.html

    感谢群友 @crazypeace 的分享

    频道资源合集 恰饭推荐 群组

    #监控 #VPS #服务器 #流量 #流量统计 #darkstat

    • 🎉3
  17. 从 0 搭建一个 AnyTLS 节点(Caddy 分流, 自动维护证书)- 使用 Caddy 通配符证书, mholt/caddy-l4 sni 分流- AnyTLS 不开 TLS, 靠 Caddy 自动维护证书▎mise官方文档curl

    从 0 搭建一个 AnyTLS 节点(Caddy 分流, 自动维护证书)

    - 使用 Caddy 通配符证书, mholt/caddy-l4 sni 分流

    - AnyTLS 不开 TLS, 靠 Caddy 自动维护证书

    ▎mise

    官方文档

    curl https://mise.run | sh

    echo 'eval "$(~/.local/bin/mise activate bash)"' >> ~/.bashrc

    fish:
    echo '~/.local/bin/mise activate fish | source' >> ~/.config/fish/config.fish

    重启你的 shell 会话, 安装 go
    mise use -g go


    ▎caddy

    caddy 安装: 官方文档

    xcaddy 安装:
    go install github.com/caddyserver/xcaddy/cmd/xcaddy@latest

    mholt/caddy-l4(基于 SNI 转发) 安装:
    补充一点 如果想用最新的特性 可以用 xcaddy build master 但是可能也有新鲜的 bug 🐶
    xcaddy build latest --with github.com/mholt/caddy-l4 --with github.com/caddy-dns/cloudflare --output /usr/bin/caddy

    mholt/caddy-l4 文档

    caddy 配置(使用通配符证书, 需要配置 CLOUDFLARE_API_TOKEN )
    /etc/caddy/Caddyfile
    {
    log {
    output stdout
    format console
    level INFO
    }

    servers :443 {
    listener_wrappers {
    layer4 {
    @anytls tls sni a.foo.com
    route @anytls {
    tls
    proxy tcp/127.0.0.1:23556
    }
    }
    tls
    }
    }
    }

    # this block makes Caddy obtain a wildcard TLS certificate
    *.foo.com {
    tls {
    issuer acme {
    email [email protected]
    dir https://acme.zerossl.com/v2/DV90
    dns cloudflare {env.CLOUDFLARE_API_TOKEN}
    }
    issuer acme {
    dir https://acme-v02.api.letsencrypt.org/directory
    dns cloudflare {env.CLOUDFLARE_API_TOKEN}
    }
    }
    respond "Hello World!" 200
    }


    服务端(对 我就喜欢用 mihomo 服务端)

    mihomo 官方文档中的 创建运行服务

    mihomo 配置(paddingScheme 是 vibe 的. 可以自定义. 顺便示范下如何 优先使用 IPv4. 其他配置省略, 自己加吧)
    proxies:
    - name: "direct"
    type: direct
    udp: true
    ip-version: ipv4-prefer
    listeners:
    - name: anytls-in
    type: anytls
    proxy: direct
    port: 23556
    listen: "127.0.0.1"
    users:
    root: "xYbpwdF9vIELWoLmdC"
    certificate: ""
    private-key: ""
    allow-insecure: true
    # https://github.com/anytls/anytls-go/blob/main/docs/protocol.md#cmdupdatepaddingscheme
    padding-scheme: |-
    stop=10
    0=38-72
    1=180-420,520-960
    2=1050-1320,c,260-620,c,760-1240,c,260-680,c,900-1350
    3=90-220,780-1180
    4=700-1240,c,220-520,c,900-1360
    5=160-420
    6=760-1280
    7=220-640
    8=900-1360
    9=180-480


    2. 客户端

    Sub-Store 内单行 JSON
    { "name": "节点名", "type": "anytls", "server": "服务器", "port": 443, "password": "xYbpwdF9vIELWoLmdC", "udp": true, "sni": "a.foo.com" } 

    或 Surge 格式
    节点名=anytls,服务器,443,password="xYbpwdF9vIELWoLmdC",sni=a.foo.com


    ▎相关阅读

    Caddy 使用 Redis 共享 storage

    相关: Sub-Store 自动设置服务端证书 SHA-256 指纹 自建节点证书相关说明

    GOST SNI 分流

    服务器合集 合集 群组 恰饭 联系推广

    #AnyTLS #mihomo #节点 #服务器 #协议 #Caddy

    • ❤️8
  18. 从 0 搭建一个 AnyTLS 节点🆕 更新: 可查看完整版 从 0 搭建一个 AnyTLS 节点(Caddy 分流, 自动维护证书)—- 官方 repo1. 服务端sing-box 和 mihomo 都支持了mihomo 官方文档中的 创建运行服务

    从 0 搭建一个 AnyTLS 节点

    🆕 更新: 可查看完整版 从 0 搭建一个 AnyTLS 节点(Caddy 分流, 自动维护证书)

    —-

    官方 repo

    1. 服务端

    sing-box 和 mihomo 都支持了
    mihomo 官方文档中的 创建运行服务

    自签证书与配置文件参考:

    openssl req -x509 -nodes -newkey ec:<(openssl ecparam -name prime256v1) -keyout /etc/mihomo/server.key -out /etc/mihomo/server.crt -subj "/CN=bing.com" -days 36500

    配置文件

    mixed-port: 65222 # HTTP(S) 和 SOCKS 代理混合端口
    tcp-concurrent: true # TCP 并发连接所有 IP, 将使用最快握手的 TCP
    allow-lan: false # 允许局域网连接
    ipv6: true # 开启 IPv6 总开关,关闭阻断所有 IPv6 链接和屏蔽 DNS 请求 AAAA 记录
    log-level: info # 日志等级 silent/error/warning/info/debug

    rules:
    - MATCH,DIRECT

    listeners:
    - name: anytls-in
    type: anytls
    port: 443
    listen: "::"
    users:
    974fdc85: 0cdfe9f1b663
    certificate: ./server.crt
    private-key: ./server.key
    # padding-scheme: "" # https://github.com/anytls/anytls-go/blob/main/docs/protocol.md#cmdupdatepaddingscheme


    2. 客户端

    Sub-Store 内单行 JSON

    { "name": "节点名", "type": "anytls", "server": "服务器", "port": 443, "password": "0cdfe9f1b663", "client-fingerprint": "chrome", "udp": true, "sni": "bing.com", "skip-cert-verify": true }


    节点名=anytls,服务器,443,password="0cdfe9f1b663",sni=bing.com,skip-cert-verify=true


    相关: Sub-Store 自动设置服务端证书 SHA-256 指纹 自建节点证书相关说明

    服务器合集 合集 群组 恰饭 联系推广

    #AnyTLS #mihomo #节点 #服务器 #协议

    • ❤️3
  19. 从 0 搭建一个 Shadowsocks 2022 + ShadowTLS V3 节点1. Shadowsocks 2022自己搭, 假设 TCP 和 UDP 都监听的是 0.0.0.0:12446, 加密 2022-blake3-aes-256-gcm, 密码 SaAj4IC+cHEyWoCaUXeNBE+A8DcqKRsOELe4FOuuNJE=2. ShadowTLSx64:curl -L

    从 0 搭建一个 Shadowsocks 2022 + ShadowTLS V3 节点

    1. Shadowsocks 2022

    自己搭, 假设 TCP 和 UDP 都监听的是 0.0.0.0:12446, 加密 2022-blake3-aes-256-gcm, 密码 SaAj4IC+cHEyWoCaUXeNBE+A8DcqKRsOELe4FOuuNJE=

    2. ShadowTLS

    x64:
    curl -L https://github.com/ihciah/shadow-tls/releases/download/v0.2.25/shadow-tls-x86_64-unknown-linux-musl -o /usr/local/bin/shadow-tls; chmod a+x /usr/local/bin/shadow-tls


    arm:
    curl -L https://github.com/ihciah/shadow-tls/releases/download/v0.2.25/shadow-tls-arm-unknown-linux-musleabi -o /usr/local/bin/shadow-tls; chmod a+x /usr/local/bin/shadow-tls


    编辑 /etc/systemd/system/shadow-tls.service 抄了下 snell 的服务 微调了下

    [Unit]
    Description=Shadow-TLS Server Service
    After=network-online.target
    Wants=network-online.target systemd-networkd-wait-online.service
    [Service]
    LimitNOFILE=32767 
    Type=simple
    User=root
    Restart=on-failure
    RestartSec=5s
    ExecStartPre=/bin/sh -c ulimit -n 51200
    ExecStart=shadow-tls --fastopen --v3 --strict server --wildcard-sni=authed --listen [::]:443 --server 127.0.0.1:12446 --tls p11.douyinpic.com:443 --password MVlWnwyr9vEOK8hL 
    [Install]
    WantedBy=multi-user.target

    这里的 12446 是 TCP 端口. 如果你的 SS TCP 监听的是其他端口, 这里自己改

    3. 重载服务&启动

    systemctl daemon-reload
    systemctl enable --now shadow-tls


    4. 查看服务&日志

    systemctl status shadow-tls
    journalctl -f  -o cat -n 100 -u shadow-tls


    5. 使用

    vps [ss2022][shadow-tls-v3] = ss, 服务器地址, 443, encrypt-method=2022-blake3-aes-256-gcm, password=SaAj4IC+cHEyWoCaUXeNBE+A8DcqKRsOELe4FOuuNJE=, shadow-tls-password=MVlWnwyr9vEOK8hL, shadow-tls-sni=p11.douyinpic.com, shadow-tls-version=3, udp-relay=true, udp-port=12446

    这里的 12446 是 UDP 端口. 如果你的 SS UDP 监听的是其他端口, 这里自己改

    Surge, Loon, Egern 支持 udp-port

    shadowsocks 协议支持配置 udp-port 参数,用于单独指定 UDP 模式的服务端端口号,可在使用 ShadowTLS 时使用原端口号。


    详见 https://t.me/SurgeTestFlightFeed/259

    重新解释一下:

    tcp 流量 -> shadow-tls 监听公网 443 -> ss 监听的 tcp 端口(不需要监听公网)
    udp 流量 -> udp-port(ss 监听的 udp 端口 需要监听公网)

    因为我们在 Shadow TLS 开启了 --wildcard-sni=authed 所以 可以在客户端改 shadow-tls-sni 不用跟服务端设置的相同

    可能降低了安全性(?) 但是方便

    p11.douyinpic.com 是混淆

    📃 相关内容

    从 0 搭建一个 Snell + ShadowTLS V3 免流节点(当然过墙也是杠杠的) mihomo 服务端版

    从 0 搭建一个 Snell + ShadowTLS V3 免流节点(当然过墙也是杠杠的) 独立版

    TLS 1.3 相关的文档 👆🏻上面的配置里开了 --strict 具体可以看这个文档

    ⚠️ 有些人可能需要看这个:shadow-tls CPU 占用高

    免流合集 服务器合集 频道资源合集 恰饭推荐 群组

    #SS #Shadowsocks #SS2022 #Shadowsocks2022 #TLS #ShadowTLS #Shadow-TLS #节点 #服务器 #UDP

    • ❤️25
    • 👍3
  20. IP4P 请求自动重定向(配合反代版)效果: 访问

    IP4P 请求自动重定向(配合反代版)

    效果: 访问 https://ip4p.xxxxxxxxxxxxx.com/a?v=1 时, 自动根据 IP4P 信息重定向 https://ip4p.xxxxxxxxxxxxx.com:1234/a?v=1, 且 IP 为 真实打洞 IP

    ⭐️ 使用场景

    使用固定的 URL 访问 STUN 打洞的内网服务

    配合反代

    IP4P

    来自 NATMap, 将 IPv4 地址和端口同时编码在 DNS AAAA 记录中

    ℹ️ 相关内容

    IP4P 自动重定向简略版(Surge)

    自动使用 IP4P 动态域名 SSH

    使用 Lucky 进行 STUN 内网穿透时, 配置自定义脚本实现自动更新 IP4P 动态域名

    Cloudflare Workers 配合 Lucky 实现动态公网节点订阅

    Lucky 文档: STUN 内网穿透

    Sub-Store 域名解析新增 IP4P, 支持禁用缓存

    📌 资源合集导航

    #脚本 #shell #bash #IPv4 #内网穿透 #公网 #IP #节点 #订阅 #Lucky #动态域名 #端口转发 #公网打洞 #内网穿透 #DDNS #IP4P #NATMap #服务器 #Surge #模块

    • ❤️3
    • 👍1