Search: #SOCKS5

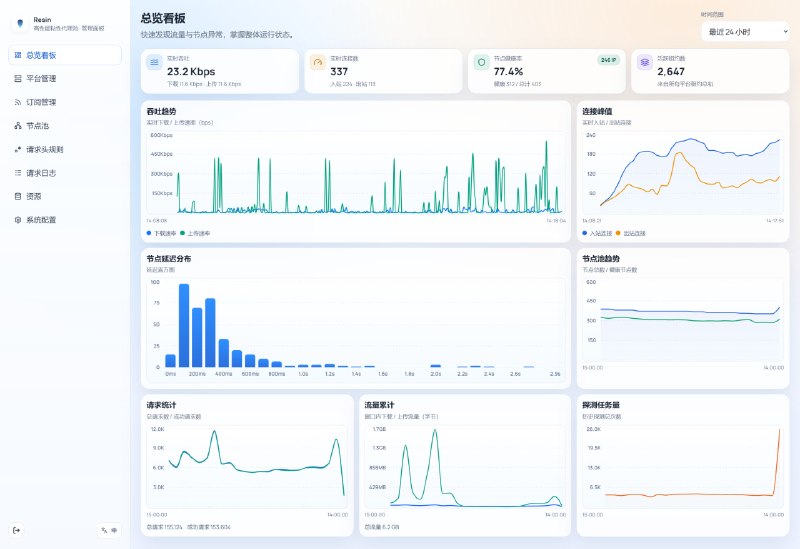
  1. Resin: 面向海量节点的高性能智能代理池网关• 将大量代理订阅聚合为统一入口,适合十万级节点管理与高并发接入• 基于主动健康探测、延迟分析与 P2C 调度实现智能选路、熔断和出口 IP 管理• 提供粘性路由、HTTP / SOCKS5 / 反向代理接入、WebUI 可观测性与状态持久化,适合长期稳定运行的代理池场景

    Resin: 面向海量节点的高性能智能代理池网关

    • 将大量代理订阅聚合为统一入口,适合十万级节点管理与高并发接入

    • 基于主动健康探测、延迟分析与 P2C 调度实现智能选路、熔断和出口 IP 管理

    • 提供粘性路由、HTTP / SOCKS5 / 反向代理接入、WebUI 可观测性与状态持久化,适合长期稳定运行的代理池场景

    https://github.com/Resinat/Resin
    合集 群组 恰饭 联系推广
    #代理网关 #代理池 #粘性路由 #可观测性 #HTTP #SOCKS5 #Docker #GitHub

    • ❤️6
  2. Nowhere:Rust 编写的 Linux 原生加密中继工具• 单地址、单端口同时承载 TLS/TCP 与 QUIC/UDP,上传与下载链路可独立选择传输方式,支持 TCP/TCP、TCP/UDP、UDP/TCP、UDP/UDP 四种组合• 完整支持 TCP 与 UDP 代理,采用 TLS 1.3、连接绑定认证、共享 QUIC 连接与 TLS 预热连接池,在安全性、连接效率与网络适应性之间取得平衡• 内置实时 TUI,可查看流量趋势、活动连接、传输链路、资源占用与运行日志,协议文档完整,基于 GPLv3 开源项目仓库:

    Nowhere:Rust 编写的 Linux 原生加密中继工具

    • 单地址、单端口同时承载 TLS/TCP 与 QUIC/UDP,上传与下载链路可独立选择传输方式,支持 TCP/TCP、TCP/UDP、UDP/TCP、UDP/UDP 四种组合

    • 完整支持 TCP 与 UDP 代理,采用 TLS 1.3、连接绑定认证、共享 QUIC 连接与 TLS 预热连接池,在安全性、连接效率与网络适应性之间取得平衡

    • 内置实时 TUI,可查看流量趋势、活动连接、传输链路、资源占用与运行日志,协议文档完整,基于 GPLv3 开源

    项目仓库:https://github.com/NodePassProject/Nowhere

    项目落地:https://nowhere.stdco.de

    页面中提供与 Anywhere 的互动入口,填写认证 Token 即可兑换 Nowhere 节点。目前限时开放,任意字符串均可作为 Token,兑换次数不限。

    合集 群组 恰饭 联系推广

    #Rust #TLS #QUIC #SOCKS5 #Linux #代理中继 #网络工具
    • ❤️7
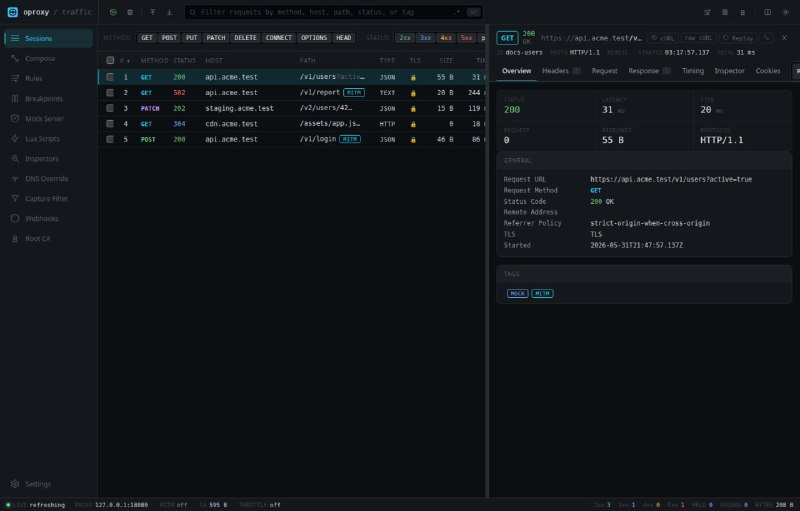
  3. oproxy: 本地全协议流量拦截与调试工具• 支持 HTTP、HTTPS、SOCKS5、WebSocket 以及 HTTP/3 的实时抓取与修改 • 提供可视化 UI、Compose 重放、规则引擎和 OpenAI 助手自动化调试 • 可通过 Docker 或源码快速部署,持久化证书与会话数据

    oproxy: 本地全协议流量拦截与调试工具

    • 支持 HTTP、HTTPS、SOCKS5、WebSocket 以及 HTTP/3 的实时抓取与修改

    • 提供可视化 UI、Compose 重放、规则引擎和 OpenAI 助手自动化调试

    • 可通过 Docker 或源码快速部署,持久化证书与会话数据

    https://github.com/sauravrao637/oproxy

    合集 群组 恰饭 联系推广

    #代理 #MITM #HTTP #HTTPS #SOCKS5 #WebSocket #AI #Linux #Rust

  4. usque: 基于 MASQUE 协议的开源 Cloudflare WARP 客户端实现一键注册拿到配置后 也可在 mihomo 中使用测了下联通 MASQUE H2(换 endpoint)/H3(默认 endpoint) 目前可直连sni 不验证, 官方的好像被墙了所以 MASQUE H2 也可以用于免流• 基于 Connect-IP(RFC 9484)与 MASQUE 协议实现,提供接近官方 WARP MASQUE 模式的开源替代方案 • 支持原生隧道、SOCKS5 代理、HTTP 代理、端口转发等多种运行模式,适用于不同网络接入场景 • 使用 Go 开发,支持 Linux、Windows、macOS、Android,多架构二进制可直接部署,并持续保持活跃迭代

    usque: 基于 MASQUE 协议的开源 Cloudflare WARP 客户端实现

    一键注册拿到配置后 也可在 mihomo 中使用

    测了下联通 MASQUE H2(换 endpoint)/H3(默认 endpoint) 目前可直连

    sni 不验证, 官方的好像被墙了

    所以 MASQUE H2 也可以用于免流

    • 基于 Connect-IP(RFC 9484)与 MASQUE 协议实现,提供接近官方 WARP MASQUE 模式的开源替代方案

    • 支持原生隧道、SOCKS5 代理、HTTP 代理、端口转发等多种运行模式,适用于不同网络接入场景

    • 使用 Go 开发,支持 Linux、Windows、macOS、Android,多架构二进制可直接部署,并持续保持活跃迭代

    https://github.com/Diniboy1123/usque

    合集 群组 恰饭 联系推广

    #开源项目 #Cloudflare #WARP #MASQUE #QUIC #代理工具 #网络隧道 #Go #SOCKS5 #VPN客户端 GitHub - Diniboy1123/usque: Open-source reimplementation of the Cloudflare WARP client's MASQUE protocol.

    • ❤️5
    • 🥰1
  5. TailProxy: 用 Docker 将 Tailscale 网络快速暴露为 SOCKS5 / Snell 代理• 基于 Tailscale containerboot 运行,直接把私有网络访问能力封装进容器,适合已有 VPN 或复杂网络环境的主机部署• 同时支持 SOCKS5 和 Snell,方便接入浏览器、命令行工具、代理客户端以及 Surge 等支持分流的应用• 支持通过 Tailscale exit node 转发流量,按应用或按域名走 Tailscale,部署轻量,适合 Linux 服务器和家庭实验室场景

    TailProxy: 用 Docker 将 Tailscale 网络快速暴露为 SOCKS5 / Snell 代理

    • 基于 Tailscale containerboot 运行,直接把私有网络访问能力封装进容器,适合已有 VPN 或复杂网络环境的主机部署

    • 同时支持 SOCKS5 和 Snell,方便接入浏览器、命令行工具、代理客户端以及 Surge 等支持分流的应用

    • 支持通过 Tailscale exit node 转发流量,按应用或按域名走 Tailscale,部署轻量,适合 Linux 服务器和家庭实验室场景

    https://github.com/SukkaW/tailproxy

    合集 群组 恰饭 联系推广

    #Tailscale #Docker #SOCKS5 #Snell #代理工具 #内网穿透 #远程访问 #Linux #家庭实验室 GitHub - SukkaW/tailproxy: `tailproxy` is a docker that exposes the Tailscale network via Snell/SOCKS5 Proxy

  6. MicroWARP: 超轻量的 Cloudflare WARP SOCKS5 Docker 代理替代方案我怎么感觉没啥用 直接 WireProxy 或者 sing-box/mihomo 甚至 xray WARP 出站+SOCKS5 入站• 基于 Linux 内核级 WireGuard + 纯 C 的 MicroSOCKS 实现,相比依赖官方 warp-cli 的方案,显著降低 CPU 与内存开销• 镜像体积仅约 9 MB,常驻内存可低至 800 KB,适合 1C1G 等小内存 VPS 长期稳定运行• 支持 amd64 / arm64、多种环境变量配置、SOCKS5 认证与自定义 Endpoint,兼顾易用性与高并发场景

    MicroWARP: 超轻量的 Cloudflare WARP SOCKS5 Docker 代理替代方案

    我怎么感觉没啥用

    直接 WireProxy 或者 sing-box/mihomo 甚至 xray WARP 出站+SOCKS5 入站


    • 基于 Linux 内核级 WireGuard + 纯 C 的 MicroSOCKS 实现,相比依赖官方 warp-cli 的方案,显著降低 CPU 与内存开销

    • 镜像体积仅约 9 MB,常驻内存可低至 800 KB,适合 1C1G 等小内存 VPS 长期稳定运行

    • 支持 amd64 / arm64、多种环境变量配置、SOCKS5 认证与自定义 Endpoint,兼顾易用性与高并发场景

    https://github.com/ccbkkb/MicroWARP

    #Cloudflare #WARP #SOCKS5 #Docker #WireGuard #Linux #代理工具 #轻量化 #VPS #开源项目 GitHub - ccbkkb/MicroWARP: 🚀 An 800KB RAM ultra-lightweight Cloudflare WARP SOCKS5 proxy in Docker. 仅需 800KB 内存的纯内核态 Cloudflare…

    • ❤️2
  7. Sub-Store 白嫖 Cloudflare Trojan + SOCKS5 代理链Trojan 来源为 @cncomorg (请勿测速, 仅供测试, 请替换为自己的 CF 节点)SOCKS5 VPN 来源为 proxifly/free-proxy-list🆕 不用纠结 Proxy IP 和 Surge 里 $

    Sub-Store 白嫖 Cloudflare Trojan + SOCKS5 代理链

    Trojan 来源为 @cncomorg (请勿测速, 仅供测试, 请替换为自己的 CF 节点)

    SOCKS5 VPN 来源为 proxifly/free-proxy-list

    🆕 不用纠结 Proxy IP 和 Surge 里 $httpClient 无法用 CF 请求 CF 的问题了

    ▎使用

    Sub-Store 前端 -> 导入 -> 选择 这俩预设配置

    SOCKS5 订阅中, 自定义 区域过滤. 此默认配置只选了美国

    然后在 Surge 中类似这样配置代理链:

    SOCKS5 = smart, policy-path=https://sub.store/download/socks5, external-policy-modifier='underlying-proxy="CF Trojan"'
    CF Trojan = smart, policy-path=https://sub.store/download/cf-trojan, hidden=1

    然后使用 SOCKS5 这个策略即可

    ℹ️ 相关内容

    Sub-Store 白嫖 Cloudflare Trojan + PIA VPN 代理链

    Sub-Store 抓取 Telegram 频道中的节点

    Sub-Store 合集 频道资源合集 恰饭推荐 群组

    #Sub-Store #SubStore #脚本 #节点 #订阅 #爬虫 #免费 #白嫖 #CloudFlare #CF #SOCKS5 #FREE #VPN

    • ❤️11