Search: #Tailscale

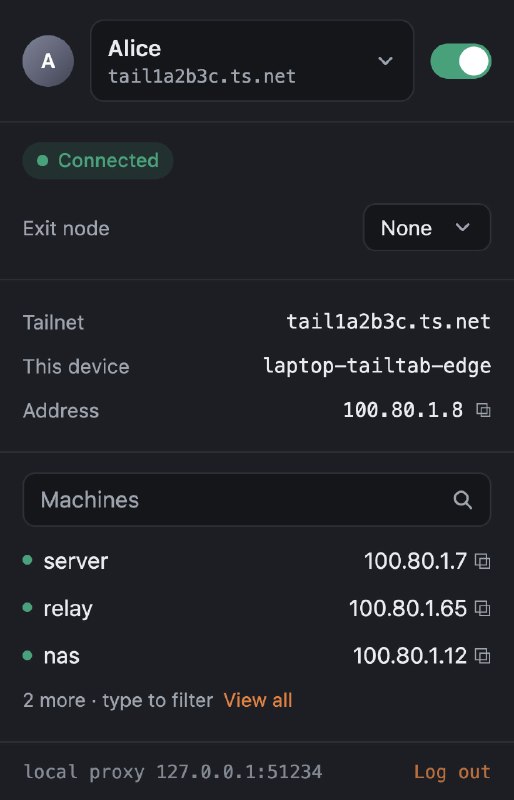
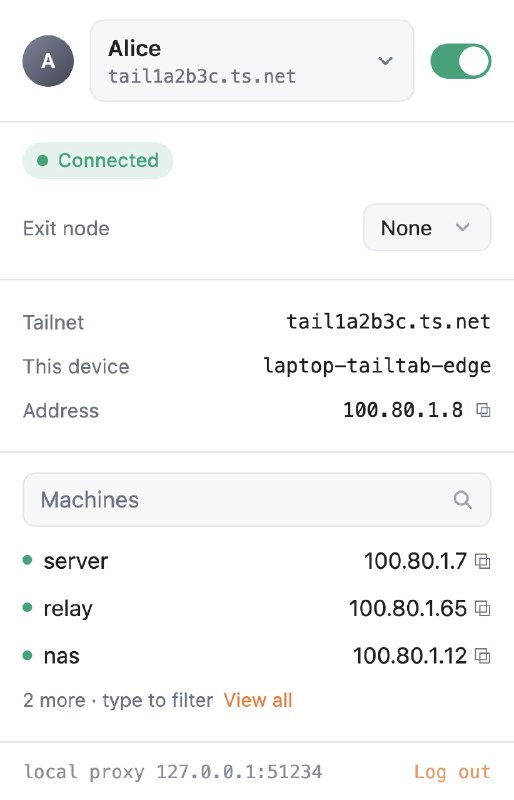
  1. Tailtab: 为每个浏览器配置文件提供独立的 Tailscale 节点• 每个浏览器配置文件拥有独立节点、密钥和状态,支持同时接入不同 tailnet,适合多账号与多环境隔离• 默认开启分流,只有 tailnet 流量走 Tailtab,公网访问保持原路径,也支持按配置文件单独选择 exit node• 通过本地鉴权代理和原生消息桥接实现接入,无需系统级 VPN 与 root 权限,部署轻量且安全边界清晰

    Tailtab: 为每个浏览器配置文件提供独立的 Tailscale 节点

    • 每个浏览器配置文件拥有独立节点、密钥和状态,支持同时接入不同 tailnet,适合多账号与多环境隔离

    • 默认开启分流,只有 tailnet 流量走 Tailtab,公网访问保持原路径,也支持按配置文件单独选择 exit node

    • 通过本地鉴权代理和原生消息桥接实现接入,无需系统级 VPN 与 root 权限,部署轻量且安全边界清晰

    https://github.com/Stocist/Tailtab
    合集 群组 恰饭 联系推广
    #浏览器网络隔离 #内网访问 #分流代理 #零信任网络 #Tailscale #Headscale #GitHub

    • 👍3
    • ❤️2
    • 🤯1
  2. Tailcat: 基于 Tailscale 数据平面的轻量级点对点加密隧道工具• 通过连接令牌完成带外建链,快速建立基于 WireGuard 的端到端加密连接,适合临时共享、远程调试和服务暴露• 同时提供 CLI、Go 库和浏览器 WebAssembly 形态,支持文件传输、文本收发、TCP 端口转发、SOCKS 代理和 SSH• 自动使用 DERP 中继完成初始连接,并在网络条件合适时升级为直连 P2P,也支持自建 DERP 与自定义 DERP Map

    Tailcat: 基于 Tailscale 数据平面的轻量级点对点加密隧道工具

    • 通过连接令牌完成带外建链,快速建立基于 WireGuard 的端到端加密连接,适合临时共享、远程调试和服务暴露

    • 同时提供 CLI、Go 库和浏览器 WebAssembly 形态,支持文件传输、文本收发、TCP 端口转发、SOCKS 代理和 SSH

    • 自动使用 DERP 中继完成初始连接,并在网络条件合适时升级为直连 P2P,也支持自建 DERP 与自定义 DERP Map

    https://github.com/tailscale/tailcat

    合集 群组 恰饭 联系推广

    #Tailscale #WireGuard #P2P #Go #内网穿透 #文件传输 #SSH GitHub - tailscale/tailcat: like netcat, but over Tailscale's data plane, without Tailscale's control plane

    • ❤️6
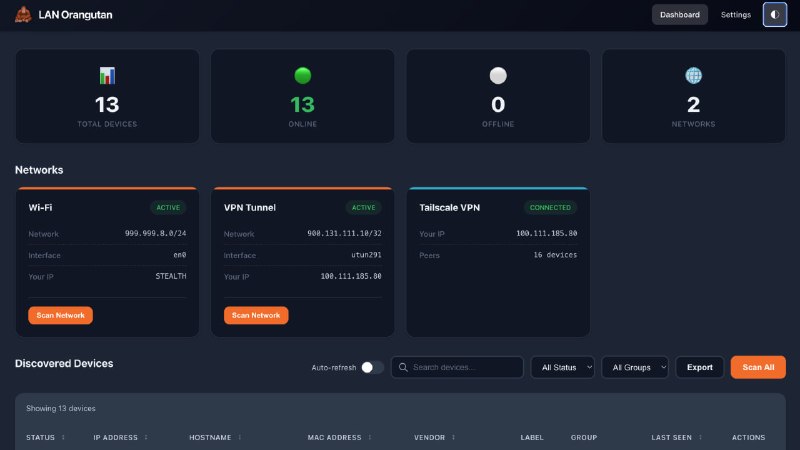
  3. LAN Orangutan: HomeLab 轻量级网络发现工具• 基于 nmap 自动发现局域网设备,支持多网段扫描,并可实时查看扫描进度与取消任务• 提供持久化设备标签、分组和备注能力,适合持续维护 HomeLab 资产清单• 同时提供 Web 仪表盘和 CLI,支持 Tailscale 节点自动发现、CSV 和 JSON 导出,以及 Linux、macOS、Windows 单二进制部署

    LAN Orangutan: HomeLab 轻量级网络发现工具

    • 基于 nmap 自动发现局域网设备,支持多网段扫描,并可实时查看扫描进度与取消任务

    • 提供持久化设备标签、分组和备注能力,适合持续维护 HomeLab 资产清单

    • 同时提供 Web 仪表盘和 CLI,支持 Tailscale 节点自动发现、CSV 和 JSON 导出,以及 Linux、macOS、Windows 单二进制部署

    https://github.com/291-Group/LAN-Orangutan

    合集 群组 恰饭 联系推广

    #网络扫描 #HomeLab #自托管 #资产发现 #Tailscale #nmap #CLI #GitHub

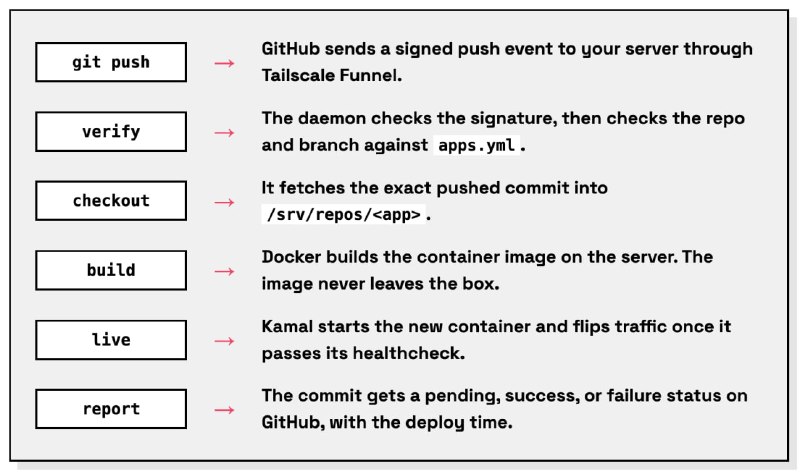
  4. Single Server: 一键自托管全链路部署平台• 通过 GitHub 实现推送即自动部署,零配置 CI/CD• Tailscale + Cloudflare Tunnel 提供安全内网访问与全局 HTTPS 入口• Docker 与 Kamal 本地构建容器,镜像不离开服务器,实现零泄漏与零宕机

    Single Server: 一键自托管全链路部署平台

    • 通过 GitHub 实现推送即自动部署,零配置 CI/CD

    Tailscale + Cloudflare Tunnel 提供安全内网访问与全局 HTTPS 入口

    • Docker 与 Kamal 本地构建容器,镜像不离开服务器,实现零泄漏与零宕机

    https://singleserver.com

    合集 群组 恰饭 联系推广

    #自托管 #部署 #GitHub #Docker #Kamal #Tailscale #Cloudflare #Linux

    • ❤️5
    • 👍1
  5. TailProxy: 用 Docker 将 Tailscale 网络快速暴露为 SOCKS5 / Snell 代理• 基于 Tailscale containerboot 运行,直接把私有网络访问能力封装进容器,适合已有 VPN 或复杂网络环境的主机部署• 同时支持 SOCKS5 和 Snell,方便接入浏览器、命令行工具、代理客户端以及 Surge 等支持分流的应用• 支持通过 Tailscale exit node 转发流量,按应用或按域名走 Tailscale,部署轻量,适合 Linux 服务器和家庭实验室场景

    TailProxy: 用 Docker 将 Tailscale 网络快速暴露为 SOCKS5 / Snell 代理

    • 基于 Tailscale containerboot 运行,直接把私有网络访问能力封装进容器,适合已有 VPN 或复杂网络环境的主机部署

    • 同时支持 SOCKS5 和 Snell,方便接入浏览器、命令行工具、代理客户端以及 Surge 等支持分流的应用

    • 支持通过 Tailscale exit node 转发流量,按应用或按域名走 Tailscale,部署轻量,适合 Linux 服务器和家庭实验室场景

    https://github.com/SukkaW/tailproxy

    合集 群组 恰饭 联系推广

    #Tailscale #Docker #SOCKS5 #Snell #代理工具 #内网穿透 #远程访问 #Linux #家庭实验室 GitHub - SukkaW/tailproxy: `tailproxy` is a docker that exposes the Tailscale network via Snell/SOCKS5 Proxy

  6. Tailscale 输入写法· sing-box 和 Stash 支持 Tailscale暂不支持 URI 输入 可参考 本地节点/订阅怎么写 填写输入例如单行 JSON {"type": "tailscale", "name": "ts-ep", "state-directory": "", "auth-key": "", "control-url": "", "ephemeral": false, "hostname": "", "accept-routes": false, "exit-node": "", "exit-node-allow-lan-access": false, "advertise-routes": [], "advertise-exit-node": false, "advertise-tags": [], "relay-server-port": 0, "relay-server-static-endpoints": [], "system-interface": false, "system-interface-name": "", "system-interface-mtu": 0, "udp-timeout": "5m"}当然 Stash 没这么多字段...

    Tailscale 输入写法

    · sing-box 和 Stash 支持 Tailscale

    暂不支持 URI 输入 可参考 本地节点/订阅怎么写 填写输入

    例如单行 JSON {"type": "tailscale", "name": "ts-ep", "state-directory": "", "auth-key": "", "control-url": "", "ephemeral": false, "hostname": "", "accept-routes": false, "exit-node": "", "exit-node-allow-lan-access": false, "advertise-routes": [], "advertise-exit-node": false, "advertise-tags": [], "relay-server-port": 0, "relay-server-static-endpoints": [], "system-interface": false, "system-interface-name": "", "system-interface-mtu": 0, "udp-timeout": "5m"}

    当然 Stash 没这么多字段... https://stash.wiki/proxy-protocols/proxy-types#tailscale

    Sub-Store 合集 频道资源合集 恰饭推荐 群组

    #SubStore #更新记录 #changlog #updates

  7. Stash TestFlight / macOS 测试版更新本次更新新增了 Tailscale 代理协议支持

    Forwarded from Stash Channel
    Stash TestFlight / macOS 测试版更新

    本次更新新增了 Tailscale 代理协议支持。

    你现在可以在 proxies 中直接添加 type: tailscale 节点,并通过规则、策略组等方式将流量导入该节点,用于访问 tailnet 内可达的 TCP / UDP 目标。

    同时,本次更新也加入了对应的可视化编辑支持,可直接在 Stash 内填写:

    - auth-key
    - hostname
    - control-url
    - ephemeral

    文档已更新:
    https://stash.wiki/proxy-protocols/proxy-types#tailscale

    auth-key 与 ephemeral 相关说明可参考 Tailscale 官方文档:
    https://tailscale.com/docs/features/access-control/auth-keys
    https://tailscale.com/docs/features/ephemeral-nodes

    如果你正在使用 Tailscale,欢迎测试反馈。

    • ❤️5
  8. Tailscale Peer Relay: 为 Tailscale Tailnet 提供更低延迟的私有中继能力• 当设备之间无法直连时,可优先通过 Tailnet 内节点中继流量,避免回落到公共 DERP 带来的高延迟与带宽瓶颈• 基于原生 WireGuard UDP 转发,相比 HTTPS / WebSocket 封装的 DERP 路径更轻量,适合优化复杂 NAT 环境下的传输体验• 配置方式相对自建 DERP 更简单,支持通过 ACL Grants 精细授权,并可结合静态端点与 Prometheus 指标进行运维管理

    Tailscale Peer Relay: 为 Tailscale Tailnet 提供更低延迟的私有中继能力

    • 当设备之间无法直连时,可优先通过 Tailnet 内节点中继流量,避免回落到公共 DERP 带来的高延迟与带宽瓶颈

    • 基于原生 WireGuard UDP 转发,相比 HTTPS / WebSocket 封装的 DERP 路径更轻量,适合优化复杂 NAT 环境下的传输体验

    • 配置方式相对自建 DERP 更简单,支持通过 ACL Grants 精细授权,并可结合静态端点与 Prometheus 指标进行运维管理

    https://catcat.blog/2026/03/tailscale-peer-relay-setup

    #Tailscale #PeerRelay #WireGuard #内网穿透 #私有中继 #网络优化 #ACL #Prometheus #DERP #Tailnet

    • ❤️4
    • 🤡1
  9. Rootshell: 面向 Apple 全平台的免费 Metal 加速终端模拟器 • 基于 libghostty 的 GPU 渲染,滚动与分屏/标签丝滑且支持会话自动恢复 • 原生 Swift SSH(跳板机、端口转发、SSH Agent)+ Secure Enclave 密钥与 YubiKey/FIDO2 硬件认证 • Rootshell Roam 移动协议(mosh 兼容,QUIC/KCP),支持网络漫游与会话持久化,适合 Wi‑Fi/蜂窝频繁切换场景 TestFlight:

    Rootshell: 面向 Apple 全平台的免费 Metal 加速终端模拟器

    • 基于 libghostty 的 GPU 渲染,滚动与分屏/标签丝滑且支持会话自动恢复
    • 原生 Swift SSH(跳板机、端口转发、SSH Agent)+ Secure Enclave 密钥与 YubiKey/FIDO2 硬件认证
    • Rootshell Roam 移动协议(mosh 兼容,QUIC/KCP),支持网络漫游与会话持久化,适合 Wi‑Fi/蜂窝频繁切换场景

    TestFlight: https://testflight.apple.com/join/DEVnH3N2

    https://github.com/kitknox/rootshell

    #终端 #SSH #iOS #iPadOS #macOS #visionOS #Metal #YubiKey #FIDO2 #Kubernetes #Tailscale #QUIC #KCP Join the rootshell: Local Terminal, SSH beta

    • ❤️1