可尝试更换 dest
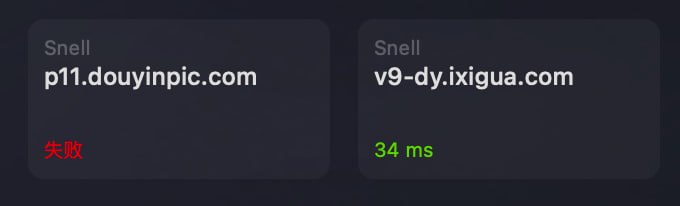
今天观测到一个之前没有的异常现象:
香港🐔使用 p11.douyinpic.com 节点测试超时
更换为 v9-dy.ixigua.com 恢复正常
 免流合集
 合集
 恰饭
 群组
 联系推广
 #免流 #协议
- ❤️4
 免流合集 合集 恰饭 群组 联系推广 #免流 #协议
API限流:默认 30 次/分钟,可申请提升
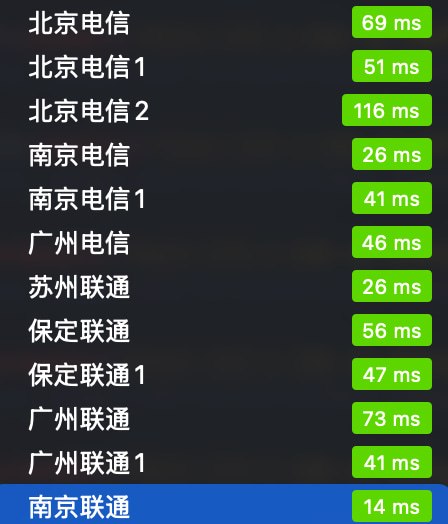
 联通使用广州联通俩 IP 不免了 合集 群组 恰饭 联系推广 #免流 #百度 #Surge
 可以涩涩 可以涩涩 可以涩涩
 节点或全局屏蔽 QUIC 导致某些国内 App 使用异常
[General] 里 block-quic = per-policy (这是默认值)test-url 和 block-quic 示范 🇨🇳 免流 = smart, policy-path=https://a.com, external-policy-modifier="test-url=http://p11.douyinpic.com,block-quic=off" 其他的自己看着办( 原消息 免流合集 频道资源合集 恰饭推荐 群组 #免流 #零跳 #0跳 #混淆 #分流 #协议
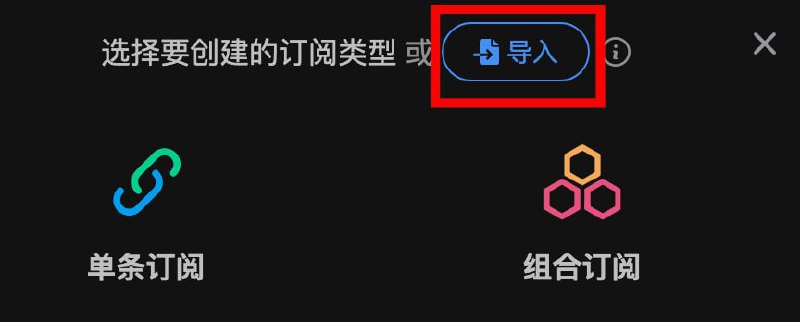
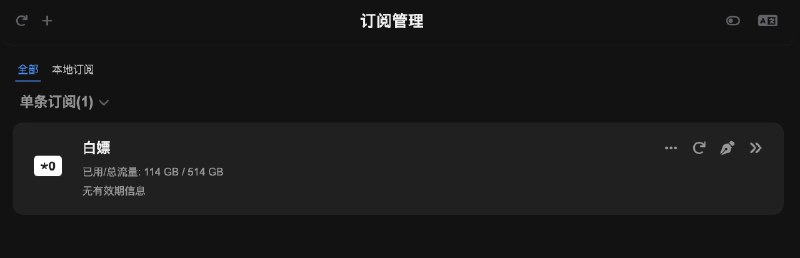 Sub-Store 合集 频道资源合集 恰饭推荐 群组 #Sub-Store #SubStore #脚本 #节点 #订阅 #爬虫 #免费 #白嫖 #网页 snell v5 自带 quic, UDP over UDP 不免. 但是兼容 v4, 客户端设置 version 为 4 即可. 脚本会自动修改版本 本次更新的是 dev 版 免流合集 频道资源合集 恰饭推荐 群组 #免流 #零跳 #0跳 #混淆 #分流 #协议 snell v5 自带 quic, UDP over UDP 不免. 但是兼容 v4, 客户端设置 version 为 4 即可 原消息 免流合集 频道资源合集 恰饭推荐 群组 #免流 #零跳 #0跳 #混淆 #分流 #协议
 Egern TestFlight 版也能支持百度代理了 爸主打一个 听劝
proxies:
- http:
    name: baidu
    server: 163.177.17.6
    port: 443
    username: ''
    password: ''
    headers:
      Host: 153.3.236.22:443
      X-T5-Auth: '683556433'
      Connection: Keep-Alive
      User-Agent: okhttp/3.11.0 Dalvik/2.1.0 (Linux; U; Android 11; Redmi K30 5G Build/RKQ1.200826.002) baiduboxapp/11.0.5.12 (Baidu; P1 11)
简单列下这个相对于一般机场的优点:
1.完全免费
2.真•无日志
3.无限流量
4.节点最高速率可达2Gbps+
PIA VPN = smart, policy-path=https://sub.store/download/piavpn, external-policy-modifier='underlying-proxy="CF Trojan"'
CF Trojan = smart, policy-path=https://sub.store/download/cf-trojan, hidden=1PIA VPN 这个策略即可 Sub-Store 合集 合集 恰饭推荐 群组 联系推广 #Sub-Store #SubStore #脚本 #节点 #订阅 #爬虫 #免费 #白嫖 #CloudFlare #CF #PIA #VPNproxies:
- name: "direct"
type: direct
udp: true
ip-version: ipv4-prefer
listeners:
- name: snell-in
type: snell
port: 443
listen: "::"
psk: vgyCqVVztA9fNVYB4ZfW
proxy: direct
version: 4
udp: true
shadow-tls:
enable: true
version: 3
users:
- name: user
password: zdYFc1fSSi6oBZeon84ojA
handshake:
dest: p11.douyinpic.com:4431 [snell][shadow-tls]=snell,xxxx,443,version=4,psk="vgyCqVVztA9fNVYB4ZfW",udp-relay=true,shadow-tls-password="zdYFc1fSSi6oBZeon84ojA",shadow-tls-sni=p11.douyinpic.com,shadow-tls-version=3,reuse=true
wget -O snell.sh --no-check-certificate https://git.io/Snell.sh && chmod +x snell.sh && ./snell.sh127.0.0.1, 假设你监听的端口为 63000, 密码为 oKObPL9BuHcU2c5c 不开 obfs/etc/snell/config.conf[snell-server]
listen = 127.0.0.1:63000
ipv6 = true
psk = oKObPL9BuHcU2c5c
tfo = true
version = 4systemctl restart snell-server
systemctl status snell-servercurl -L https://github.com/ihciah/shadow-tls/releases/download/v0.2.25/shadow-tls-x86_64-unknown-linux-musl -o /usr/local/bin/shadow-tls; chmod a+x /usr/local/bin/shadow-tlscurl -L https://github.com/ihciah/shadow-tls/releases/download/v0.2.25/shadow-tls-arm-unknown-linux-musleabi -o /usr/local/bin/shadow-tls; chmod a+x /usr/local/bin/shadow-tls/etc/systemd/system/shadow-tls.service 抄了下 snell 的服务 微调了下[Unit]
Description=Shadow-TLS Server Service
After=network-online.target
Wants=network-online.target systemd-networkd-wait-online.service
[Service]
LimitNOFILE=32767
Type=simple
User=root
Restart=on-failure
RestartSec=5s
ExecStartPre=/bin/sh -c ulimit -n 51200
ExecStart=shadow-tls --fastopen --v3 --strict server --wildcard-sni=authed --listen [::]:443 --server 127.0.0.1:63000 --tls p11.douyinpic.com:443 --password MVlWnwyr9vEOK8hL
[Install]
WantedBy=multi-user.targetsystemctl daemon-reload
systemctl enable --now shadow-tlssystemctl status shadow-tls
journalctl -f -o cat -n 100 -u shadow-tlsvps [snell][shadow-tls-v3] = snell, 服务器IP , 443, psk=oKObPL9BuHcU2c5c, version=4, reuse=true, tfo=true, shadow-tls-password=MVlWnwyr9vEOK8hL, shadow-tls-version=3, shadow-tls-sni=p11.douyinpic.com--wildcard-sni=authed 所以 可以在客户端改 shadow-tls-sni 不用跟服务端设置的相同p11.douyinpic.com 是混淆, 需要你的套餐支持. 一般需要 443 端口--strict 具体可以看这个文档 免流合集 服务器合集 频道资源合集 恰饭推荐 群组 #Surge #免流 #混淆 #TLS #Snell #ShadowTLS #Shadow-TLS #节点 #服务器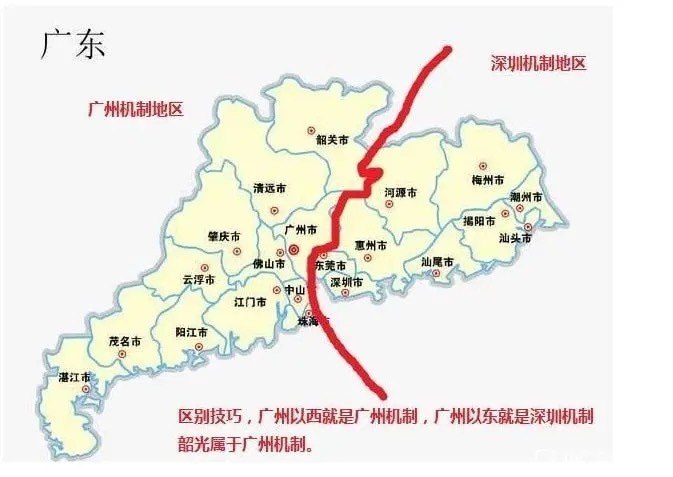
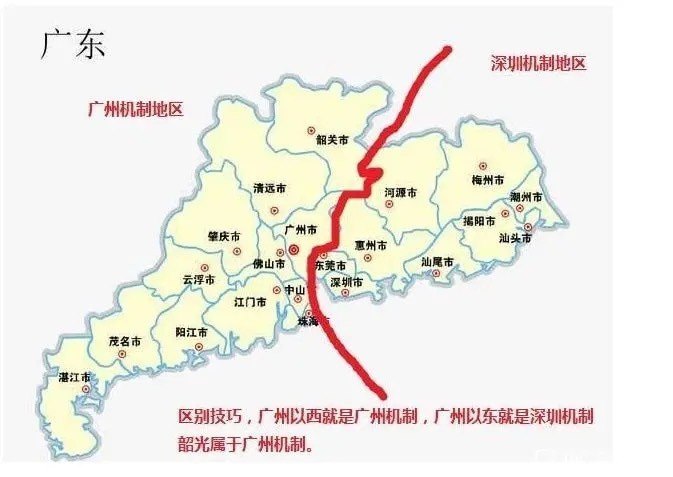
广州机制跟深圳机制,有一个机制混淆基本不免来着。安卓还有苹果手机使用混淆都没免,建议自行查看,4G 网络下深圳机制不友好,至于5G的话没测试过
三位数开头的 IP 有可能能免,比如 123.x.x.x 其他的基本不免 比如 12.x.x.x
具体需要实测
广东联通,看起来像是两家联通公司一样。
一家是广州机制的广东联通公司,一家是深圳机制的。
套餐大同小异,但是在业务,网关上有各有区别,在免流上讲,广州机制的卡容易免流一些。
深圳联通接入,含深圳联通,惠州,东莞,潮汕等地区
广州联通接入,含佛山,肇庆,等地区(欢迎留言补充)
广州联通机制,使用定向HOST就可以了,比如现今广泛使用的联通掌厅直播混淆。
深圳联通想要免流,难度比较高,当然也不是不能免:
1:深圳联通卡人在深圳:
深圳联通很早就限制了WAP网关速率,WAP接入点限速50K,基本没法用。HOST也做了IP白名单,直接HOST很难免流。
动态模式可免,但受限于定向包限量(比如40G限制)。
阿里宝卡,百度圣卡,微博卡,网易卡等含阿里系定向的可使用百度直连动态模式,UC动态直连模式(苹果IOS,安卓都可以用)。
大王卡可用王卡动态(百度圣卡也可以试试王卡动态)
2:深圳联通卡人在外地:
流量情况下手机浏览器直接搜IP,如果IP显示深圳IP,记得找联通人工客服开通拜访地业务并刷新网络。
待IP显示为所在地IP,就可以用归属地的HOST免流了。
3:外地联通卡人在深圳:
同样查看IP,如果变成了深圳IP,请联系联通人工客服,要求关闭拜访地业务,刷新网络后查看IP。
待IP显示为卡归属地IP,就可以用归属地免流方式了
免流合集 合集 恰饭 群组 联系推广 #机制 #广州 #深圳 #免流 #联通
Hostobfs-host80 端口SNISNI, 也可以用于免流 免流合集 合集 恰饭 群组 联系推广 #免流 #零跳 #0跳 #混淆 #分流 #协议
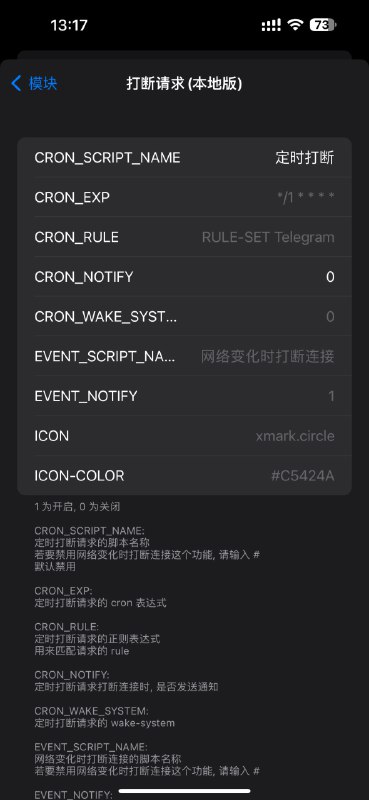 可能不需要打断请求来解决 Telegram 转圈 / 免流继续跑流量 此模块仅 Surge 可用. Loon 也有 API 但是我懒得写了, 可自行摸索使用链接->重写->执行脚本 调用
setSelectPolicy getSubPolicys getSubPolicies getPolicy getSelectedPolicy 这几个 API 来回切换策略组来实现打断请求 类似这个 , QX 有 $configuration.sendMessage , Stash 有 Clash RESTful API Telegram/
 微信 连接打断防止转圈
# 来启用定时功能REQ_RULE 建议使用: Telegram 时打断连接 (参考: 1, 2) Telegram 时候, 请求一下
http://kill-active-requests.com?REQ_RULE=Telegram 微信同理REQ_NOTIFY 为 0 模块地址
rule 方便你查看并编写自己的正则匹配 效果图 其他说明 请查看 发布帖 模块脚本合集 频道资源合集 恰饭推荐 群组 #Surge #模块 #面板 #脚本 #打断连接 #打断请求 #活跃连接 #打断活跃连接 #免流 #Telegram #转圈 #微信

 多 IP 并发和自动检测的策略中存在无法连接的节点时, 拨号失败就建立不起 WS/HTTP 伪装通道的话可能会被认为是通用流量 (
 来自喵佬)