还在忍受共享机场 IP 乱跳导致的账号风控、异地登录警告吗?
⚡️ 全新上线「一人一节点」独享专线:
独立原生 IP,每次连接稳定如一
完美支持主流交易所与 DeFi 深度交互
极速低延迟,告别卡顿与断连
👇 立即体验独享稳定网络:
官方网站:🚀 https://www.cheerw.com
群组:https://t.me/happyvless
 合集
 群组
 恰饭
 联系推广
 #节点 #推广
 合集 群组 恰饭 联系推广 #节点 #推广
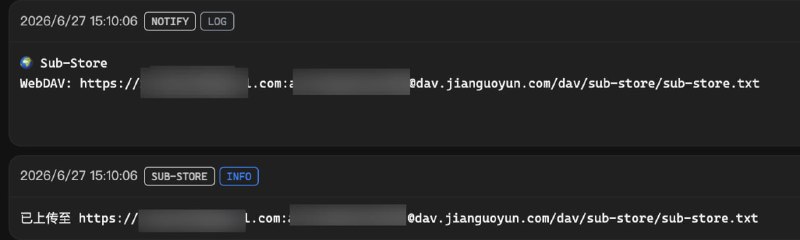
 Sub-Store 上传订阅/文件到 WebDav
https://raw.githubusercontent.com/xream/scripts/main/surge/modules/sub-store-scripts/upload/webdav-sub.js#age-public-key=xxx&age-secret-key=xxx&base-url=https%3A%2F%2Fdav.jianguoyun.com%2Fdav&file=sub-store.yaml&folder=sub-store&password=xxx&target=mihomo&username=x%40x.comhttps://raw.githubusercontent.com/xream/scripts/main/surge/modules/sub-store-scripts/upload/webdav-file.js#age-public-key=xxx&age-secret-key=xxx&base-url=https%3A%2F%2Fdav.jianguoyun.com%2Fdav&file=sub-store.txt&folder=sub-store&password=xxx&username=x%40x.com Sub-Store 合集 频道资源合集 恰饭推荐 群组 #Sub-Store #SubStore #脚本 #节点 #订阅 #WebDav #文件 #备份 #上传 #分享
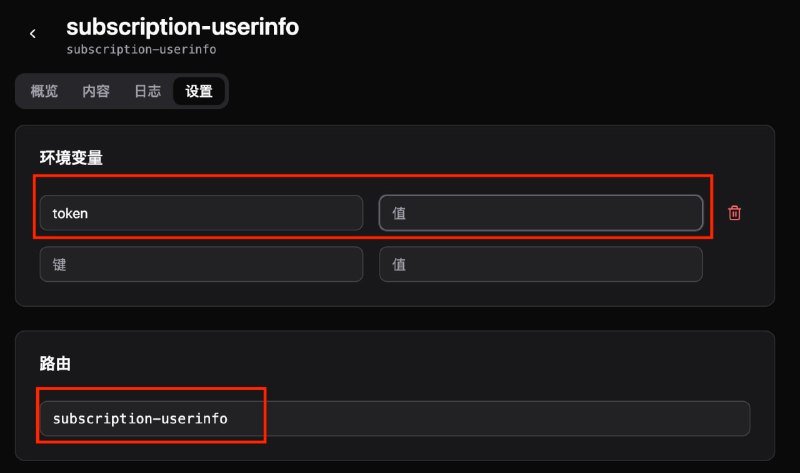
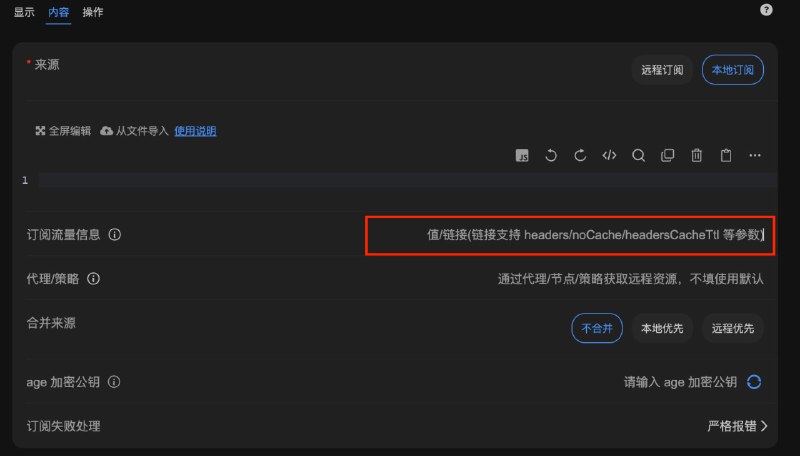
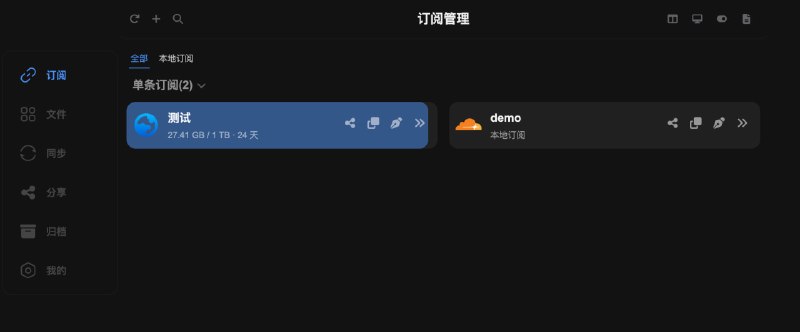
https://{你的后端域名}/worker-route/{本worker绑定的路由}?name=服务器名&total=1099511627776&reset_day=1total 为总流量resetDay : 每月流量重置日startDate : 订阅开始日期cycleDays : 订阅重置周期(单位: 天) Sub-Store 合集 服务器合集 合集 群组 恰饭 联系推广 #流量 #节点 #服务器 #探针 #NodeGet #SubStore Sub-Store 更新sc-min-posts-interval-ms承接频道日推/群日推广告
有需要的老板可以私聊联系
Sub-Store 合集 频道资源合集 恰饭推荐 群组 联系推广 #SubStore #更新记录 #changlog #updates{
"name": "2025 年节假日",
"start": "2025-01-01",
"end": "2025-12-31",
"note": "自定义模板",
"days": [
{ "date": "2025-01-01", "name": "元旦", "type": 0 },
{ "date": "2025-01-26", "name": "春节调班", "type": 1 },
{ "date": "2025-01-28", "name": "春节(除夕)", "type": 0 },
{ "date": "2025-01-29", "name": "春节(初一)", "type": 0 }
]
}
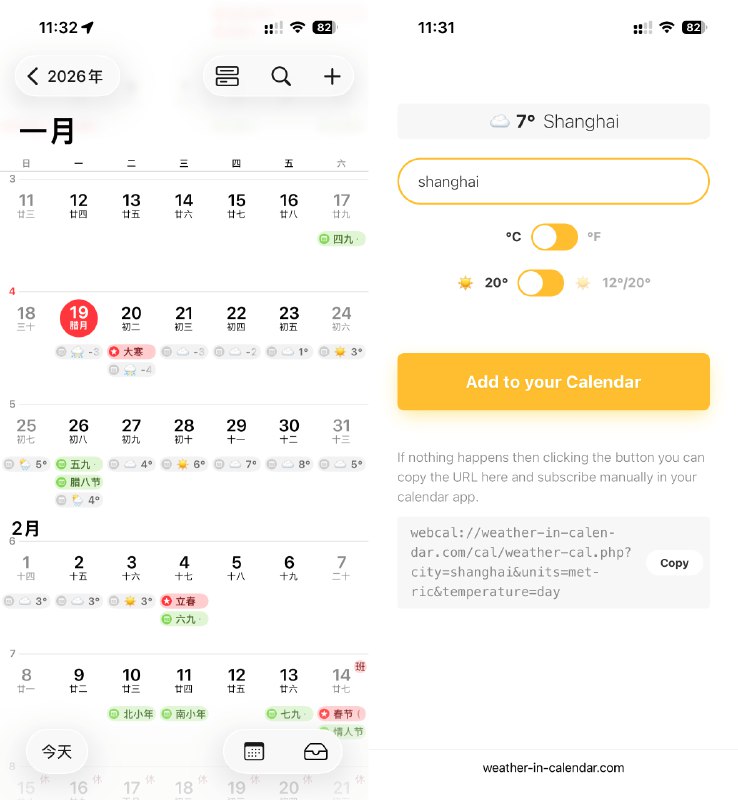
 原消息 频道资源合集 恰饭推荐 群组 #iCal #日历 #节假日 #调休 #黄历 #农历 #节日 #假期 #天气
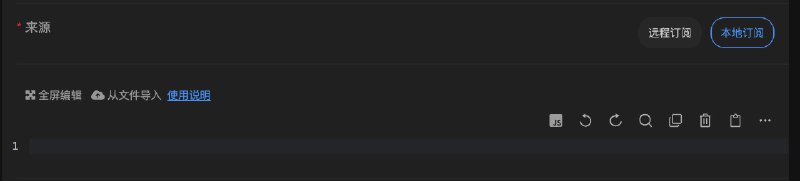
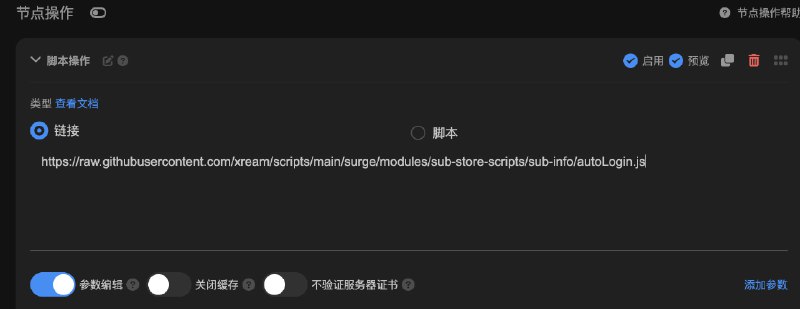
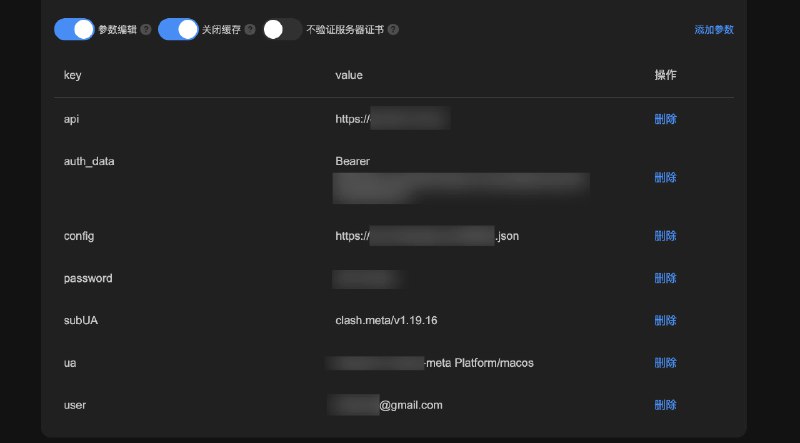 Sub-Store 脚本 通过 API 自动登录获取订阅
config: 抓包机场客户端 App 得到一个用来获取实际接口地址的配置文件链接 一般可能为一个 JSON. 可能会有多个不同来源的, 选一个合适的即可user, password : 机场登录的用户名和密码ua: 除了订阅以外的请求的 User-AgentsubUA: 获取订阅的请求的 User-Agentapi 和 auth_data 即可跳过登录流程 脚本链接
 机场阅后即焚应对方案 Sub-Store 合集 频道资源合集 恰饭推荐 群组 联系推广 #Sub-Store #SubStore #脚本 #节点 #订阅 #脚本 #API #客户端 #阅后即焚
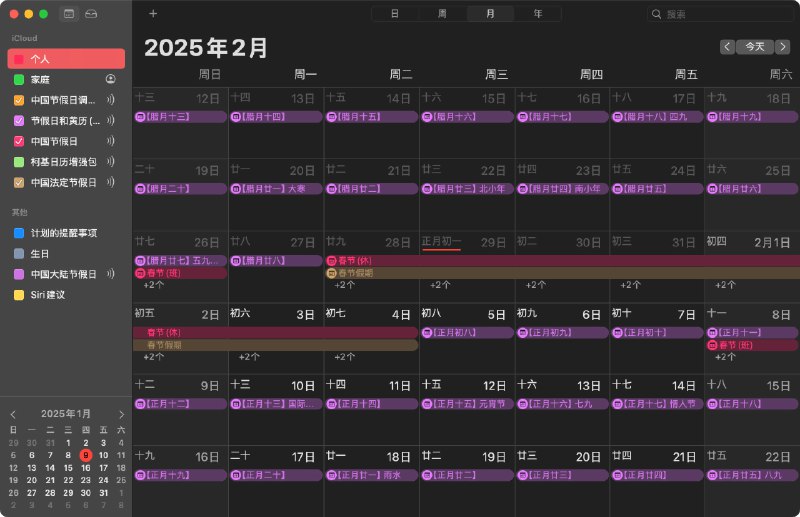 原消息 频道资源合集 恰饭推荐 群组 #iCal #日历 #节假日 #调休 #黄历 #农历 #节日 #假期
 Sub-Store 合集 频道资源合集 恰饭推荐 群组 #Sub-Store #SubStore #脚本 #节点 #订阅 #爬虫 #免费 #白嫖 #网页
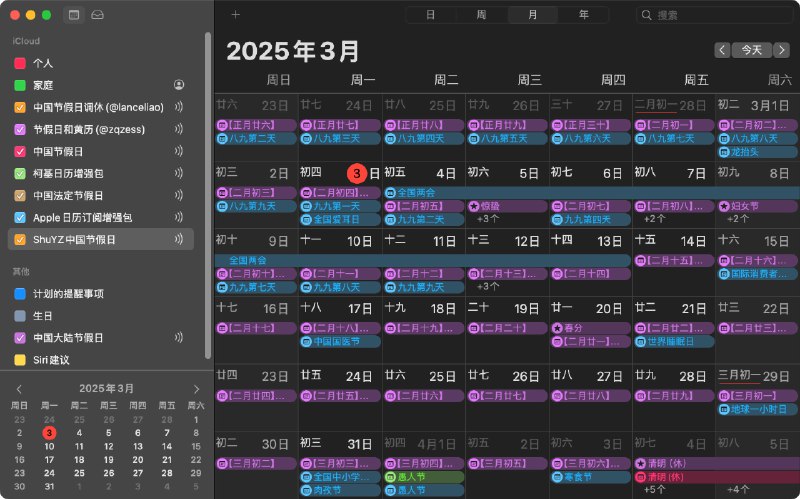
 中国节假日补班日历(ShuYZ 中国节假日) 原消息 频道资源合集 恰饭推荐 群组 #iCal #日历 #节假日 #调休 #黄历 #农历 #节日 #假期 官方 repo
{ "name": "节点名", "type": "anytls", "server": "服务器", "port": 443, "password": "0cdfe9f1b663", "client-fingerprint": "chrome", "udp": true, "sni": "bing.com", "skip-cert-verify": true }节点名=anytls,服务器,443,password="0cdfe9f1b663",sni=bing.com,skip-cert-verify=true 自建节点证书相关说明 服务器合集 合集 群组 恰饭 联系推广 #AnyTLS #mihomo #节点 #服务器 #协议
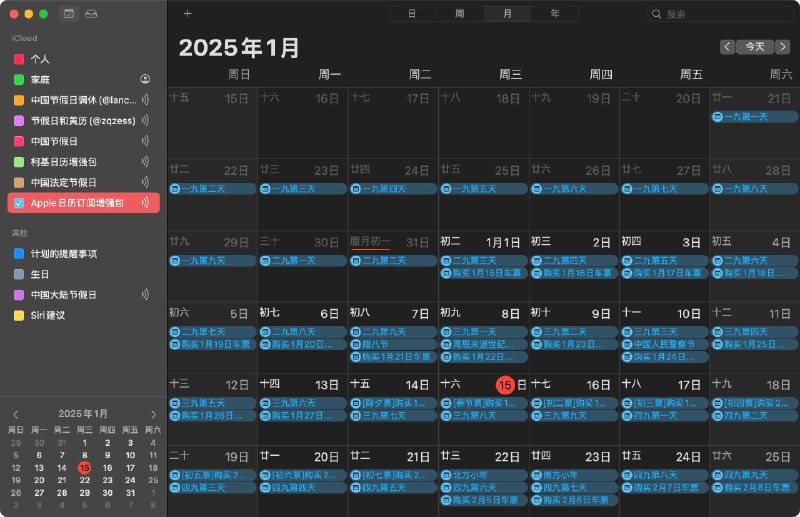 原消息 频道资源合集 恰饭推荐 群组 #iCal #日历 #节假日 #调休 #黄历 #农历 #节日 #假期
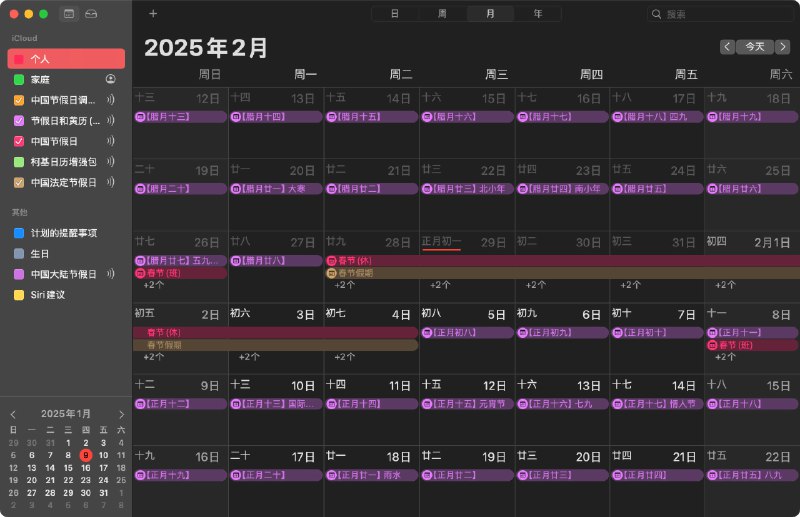 原消息 频道资源合集 恰饭推荐 群组 #iCal #日历 #节假日 #调休 #黄历 #农历 #节日 #假期
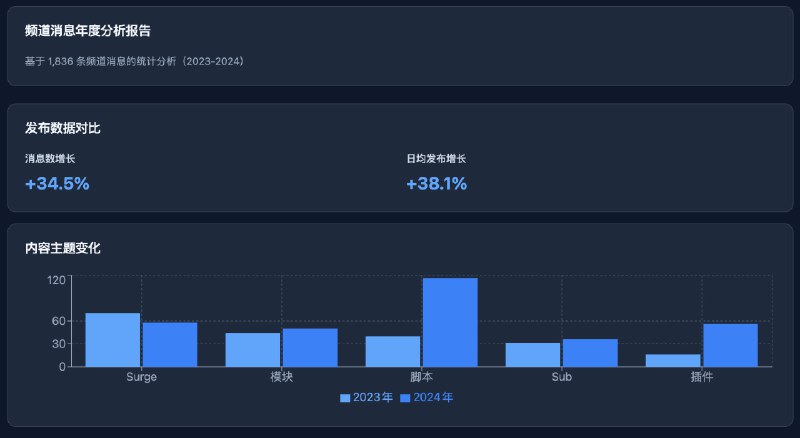
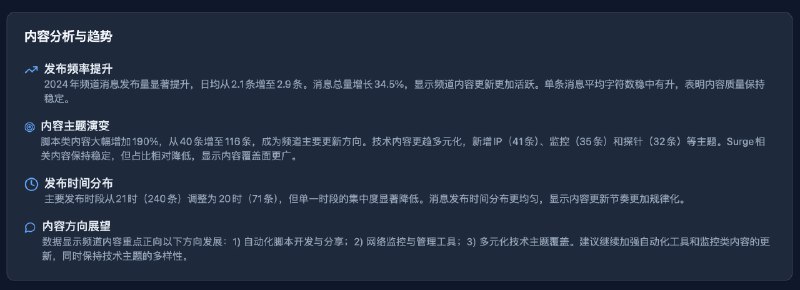
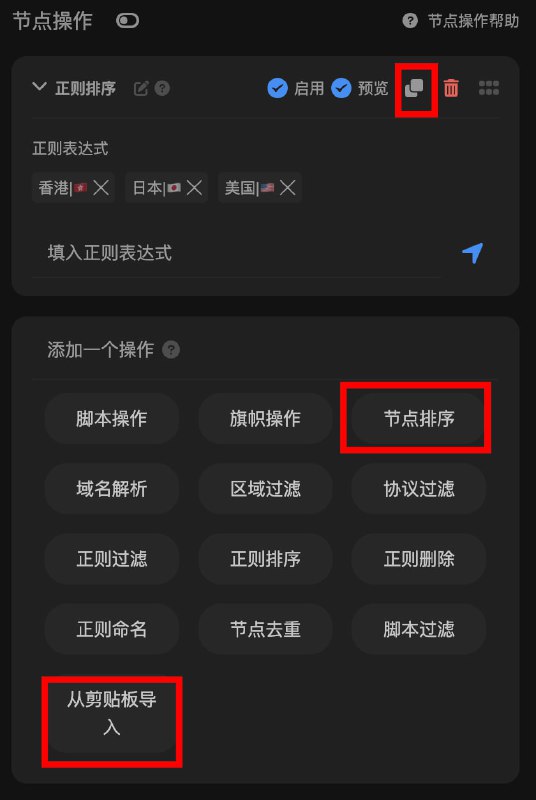 Sub-Store 合集 频道资源合集 恰饭推荐 群组 #SubStore #Sub-Store #小课堂 #tips #排序 #节点 #正则排序 #节点排序
0.0.0.0:12446, 加密 2022-blake3-aes-256-gcm, 密码 SaAj4IC+cHEyWoCaUXeNBE+A8DcqKRsOELe4FOuuNJE=curl -L https://github.com/ihciah/shadow-tls/releases/download/v0.2.25/shadow-tls-x86_64-unknown-linux-musl -o /usr/local/bin/shadow-tls; chmod a+x /usr/local/bin/shadow-tlscurl -L https://github.com/ihciah/shadow-tls/releases/download/v0.2.25/shadow-tls-arm-unknown-linux-musleabi -o /usr/local/bin/shadow-tls; chmod a+x /usr/local/bin/shadow-tls/etc/systemd/system/shadow-tls.service 抄了下 snell 的服务 微调了下[Unit]
Description=Shadow-TLS Server Service
After=network-online.target
Wants=network-online.target systemd-networkd-wait-online.service
[Service]
LimitNOFILE=32767
Type=simple
User=root
Restart=on-failure
RestartSec=5s
ExecStartPre=/bin/sh -c ulimit -n 51200
ExecStart=shadow-tls --fastopen --v3 --strict server --wildcard-sni=authed --listen [::]:443 --server 127.0.0.1:12446 --tls p11.douyinpic.com:443 --password MVlWnwyr9vEOK8hL
[Install]
WantedBy=multi-user.target12446 是 TCP 端口. 如果你的 SS TCP 监听的是其他端口, 这里自己改systemctl daemon-reload
systemctl enable --now shadow-tlssystemctl status shadow-tls
journalctl -f -o cat -n 100 -u shadow-tlsvps [ss2022][shadow-tls-v3] = ss, 服务器地址, 443, encrypt-method=2022-blake3-aes-256-gcm, password=SaAj4IC+cHEyWoCaUXeNBE+A8DcqKRsOELe4FOuuNJE=, shadow-tls-password=MVlWnwyr9vEOK8hL, shadow-tls-sni=p11.douyinpic.com, shadow-tls-version=3, udp-relay=true, udp-port=1244612446 是 UDP 端口. 如果你的 SS UDP 监听的是其他端口, 这里自己改udp-portshadowsocks 协议支持配置 udp-port 参数,用于单独指定 UDP 模式的服务端端口号,可在使用 ShadowTLS 时使用原端口号。
udp-port(ss 监听的 udp 端口 需要监听公网)--wildcard-sni=authed 所以 可以在客户端改 shadow-tls-sni 不用跟服务端设置的相同p11.douyinpic.com 是混淆--strict 具体可以看这个文档 免流合集 服务器合集 频道资源合集 恰饭推荐 群组 #SS #Shadowsocks #SS2022 #Shadowsocks2022 #TLS #ShadowTLS #Shadow-TLS #节点 #服务器 #UDPentrance.js 和 http_meta_geo.js